 Deutsch
 English
 Slovenski
Competenza nell'edilizia ∙ Partner per i rivenditori specializzati
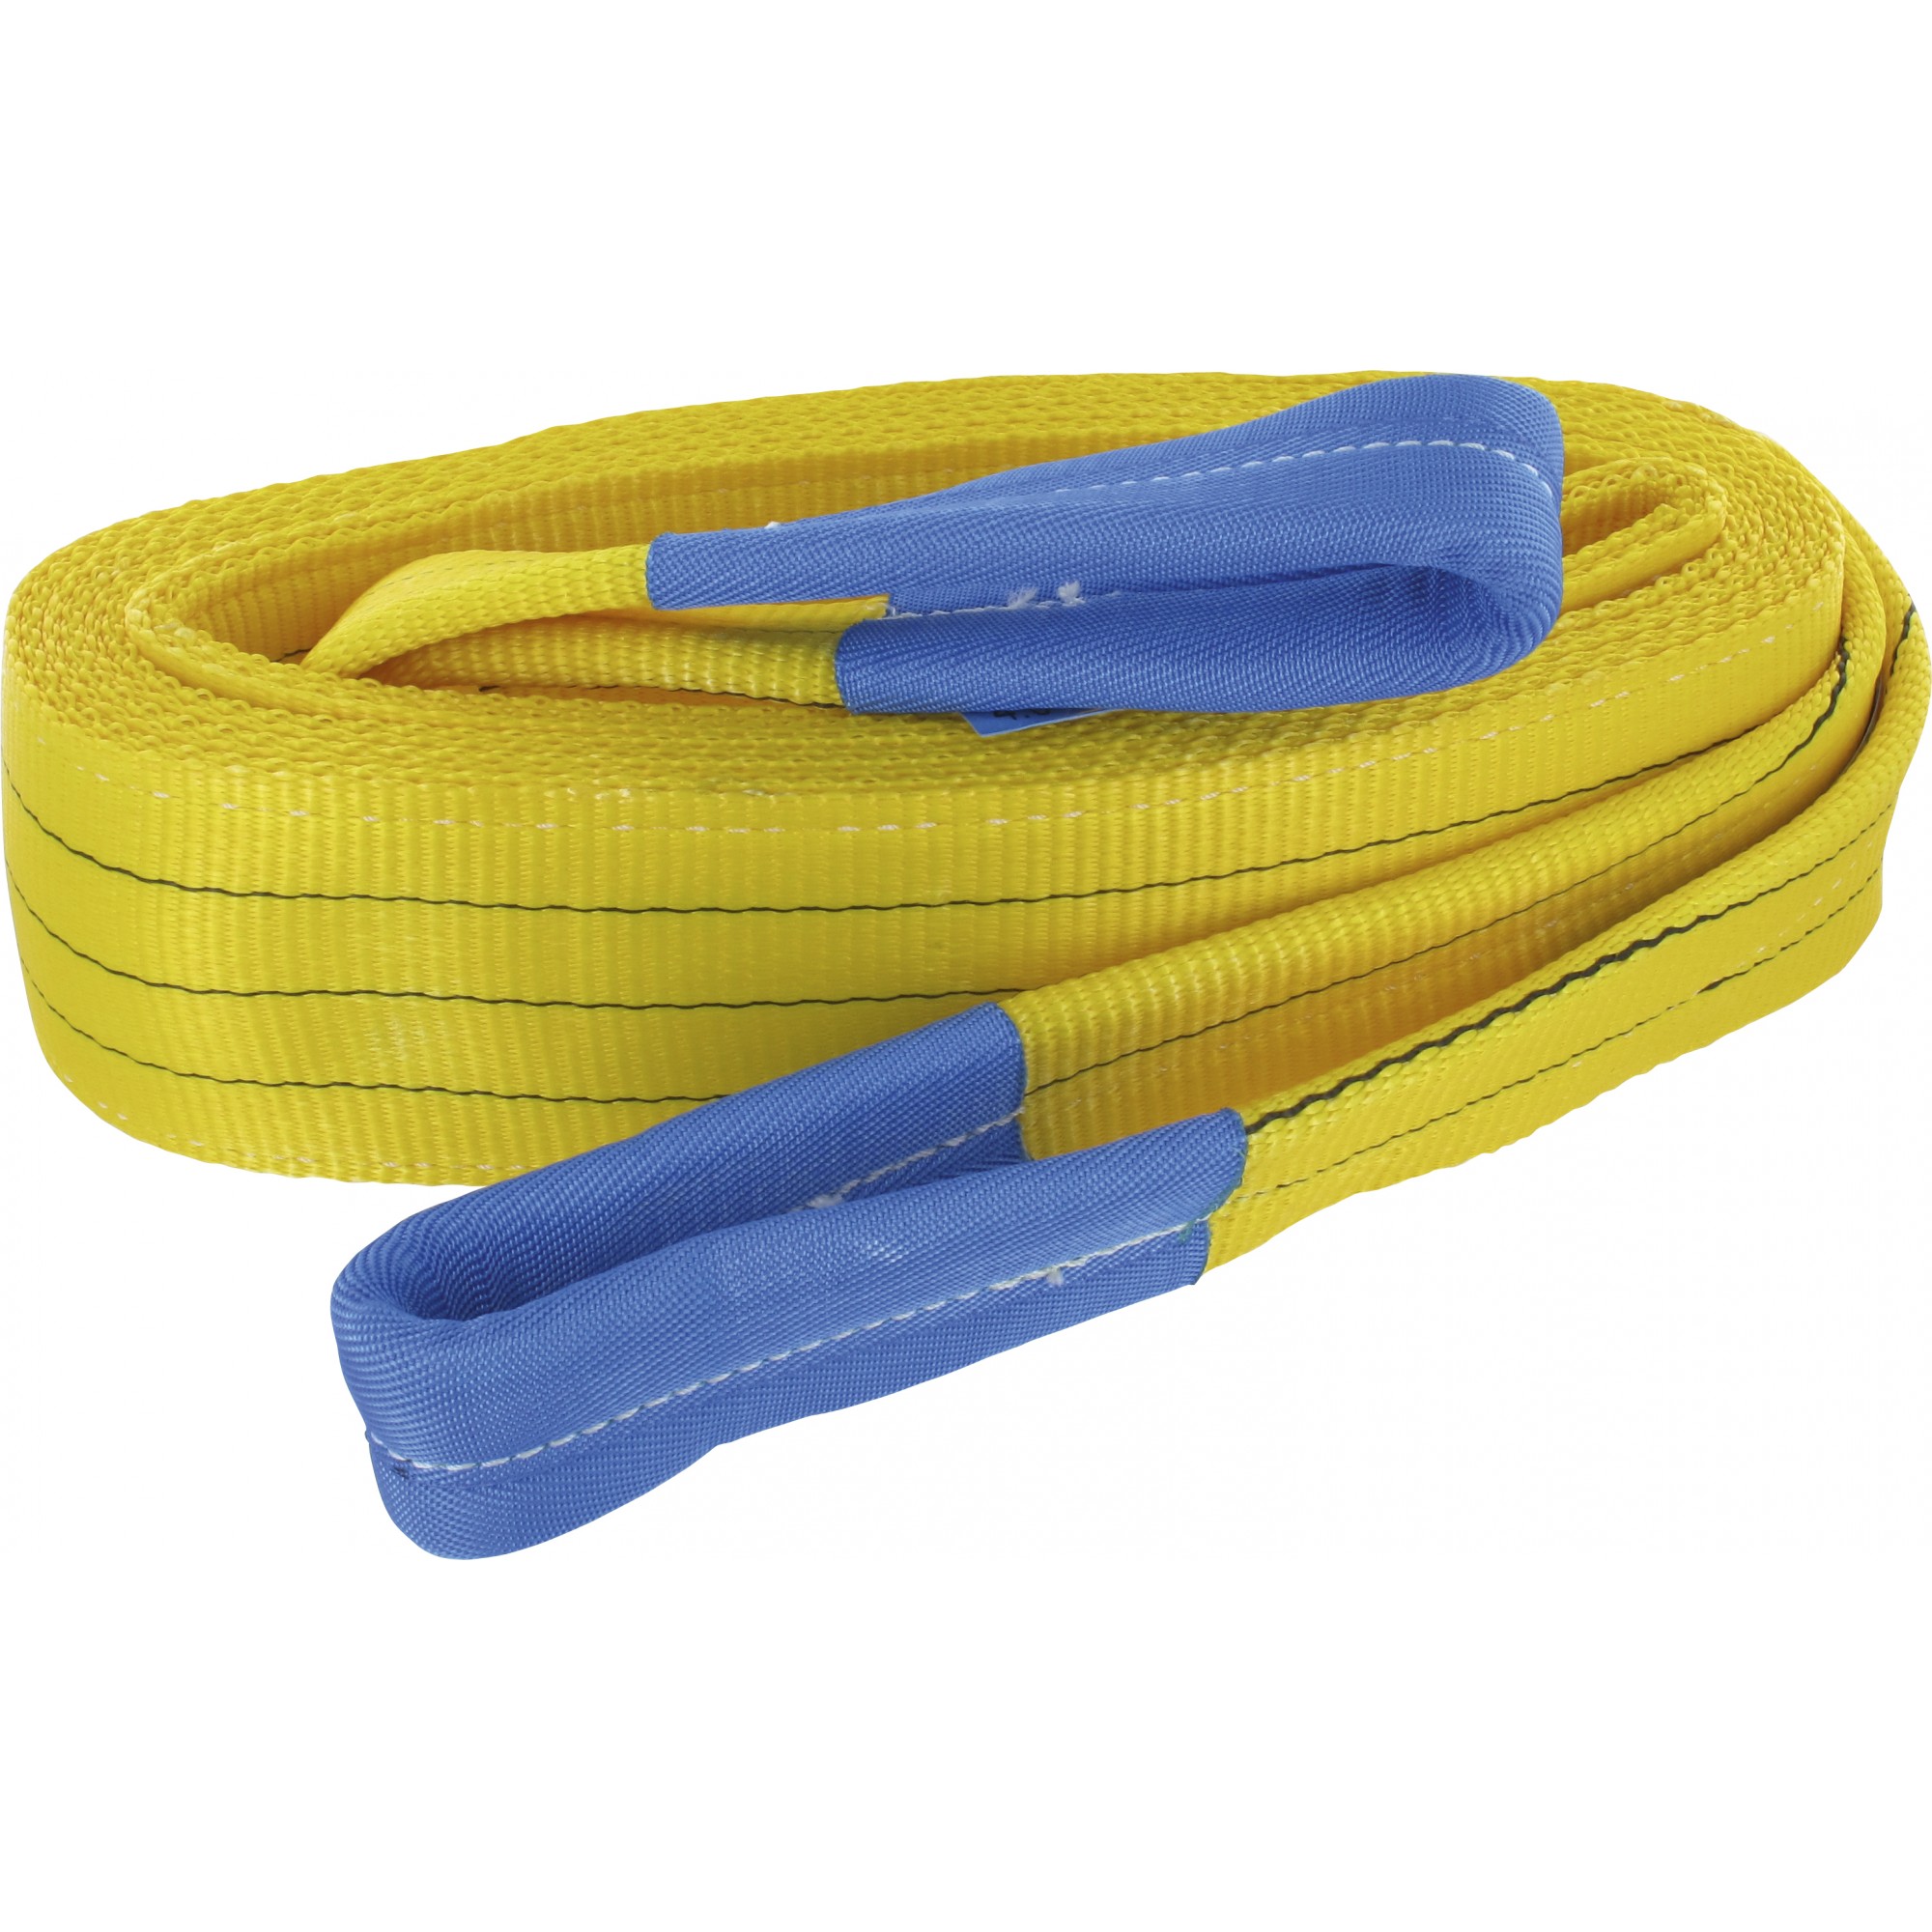
Braca di sollevamento


Triuso Qualitätswerkzeuge
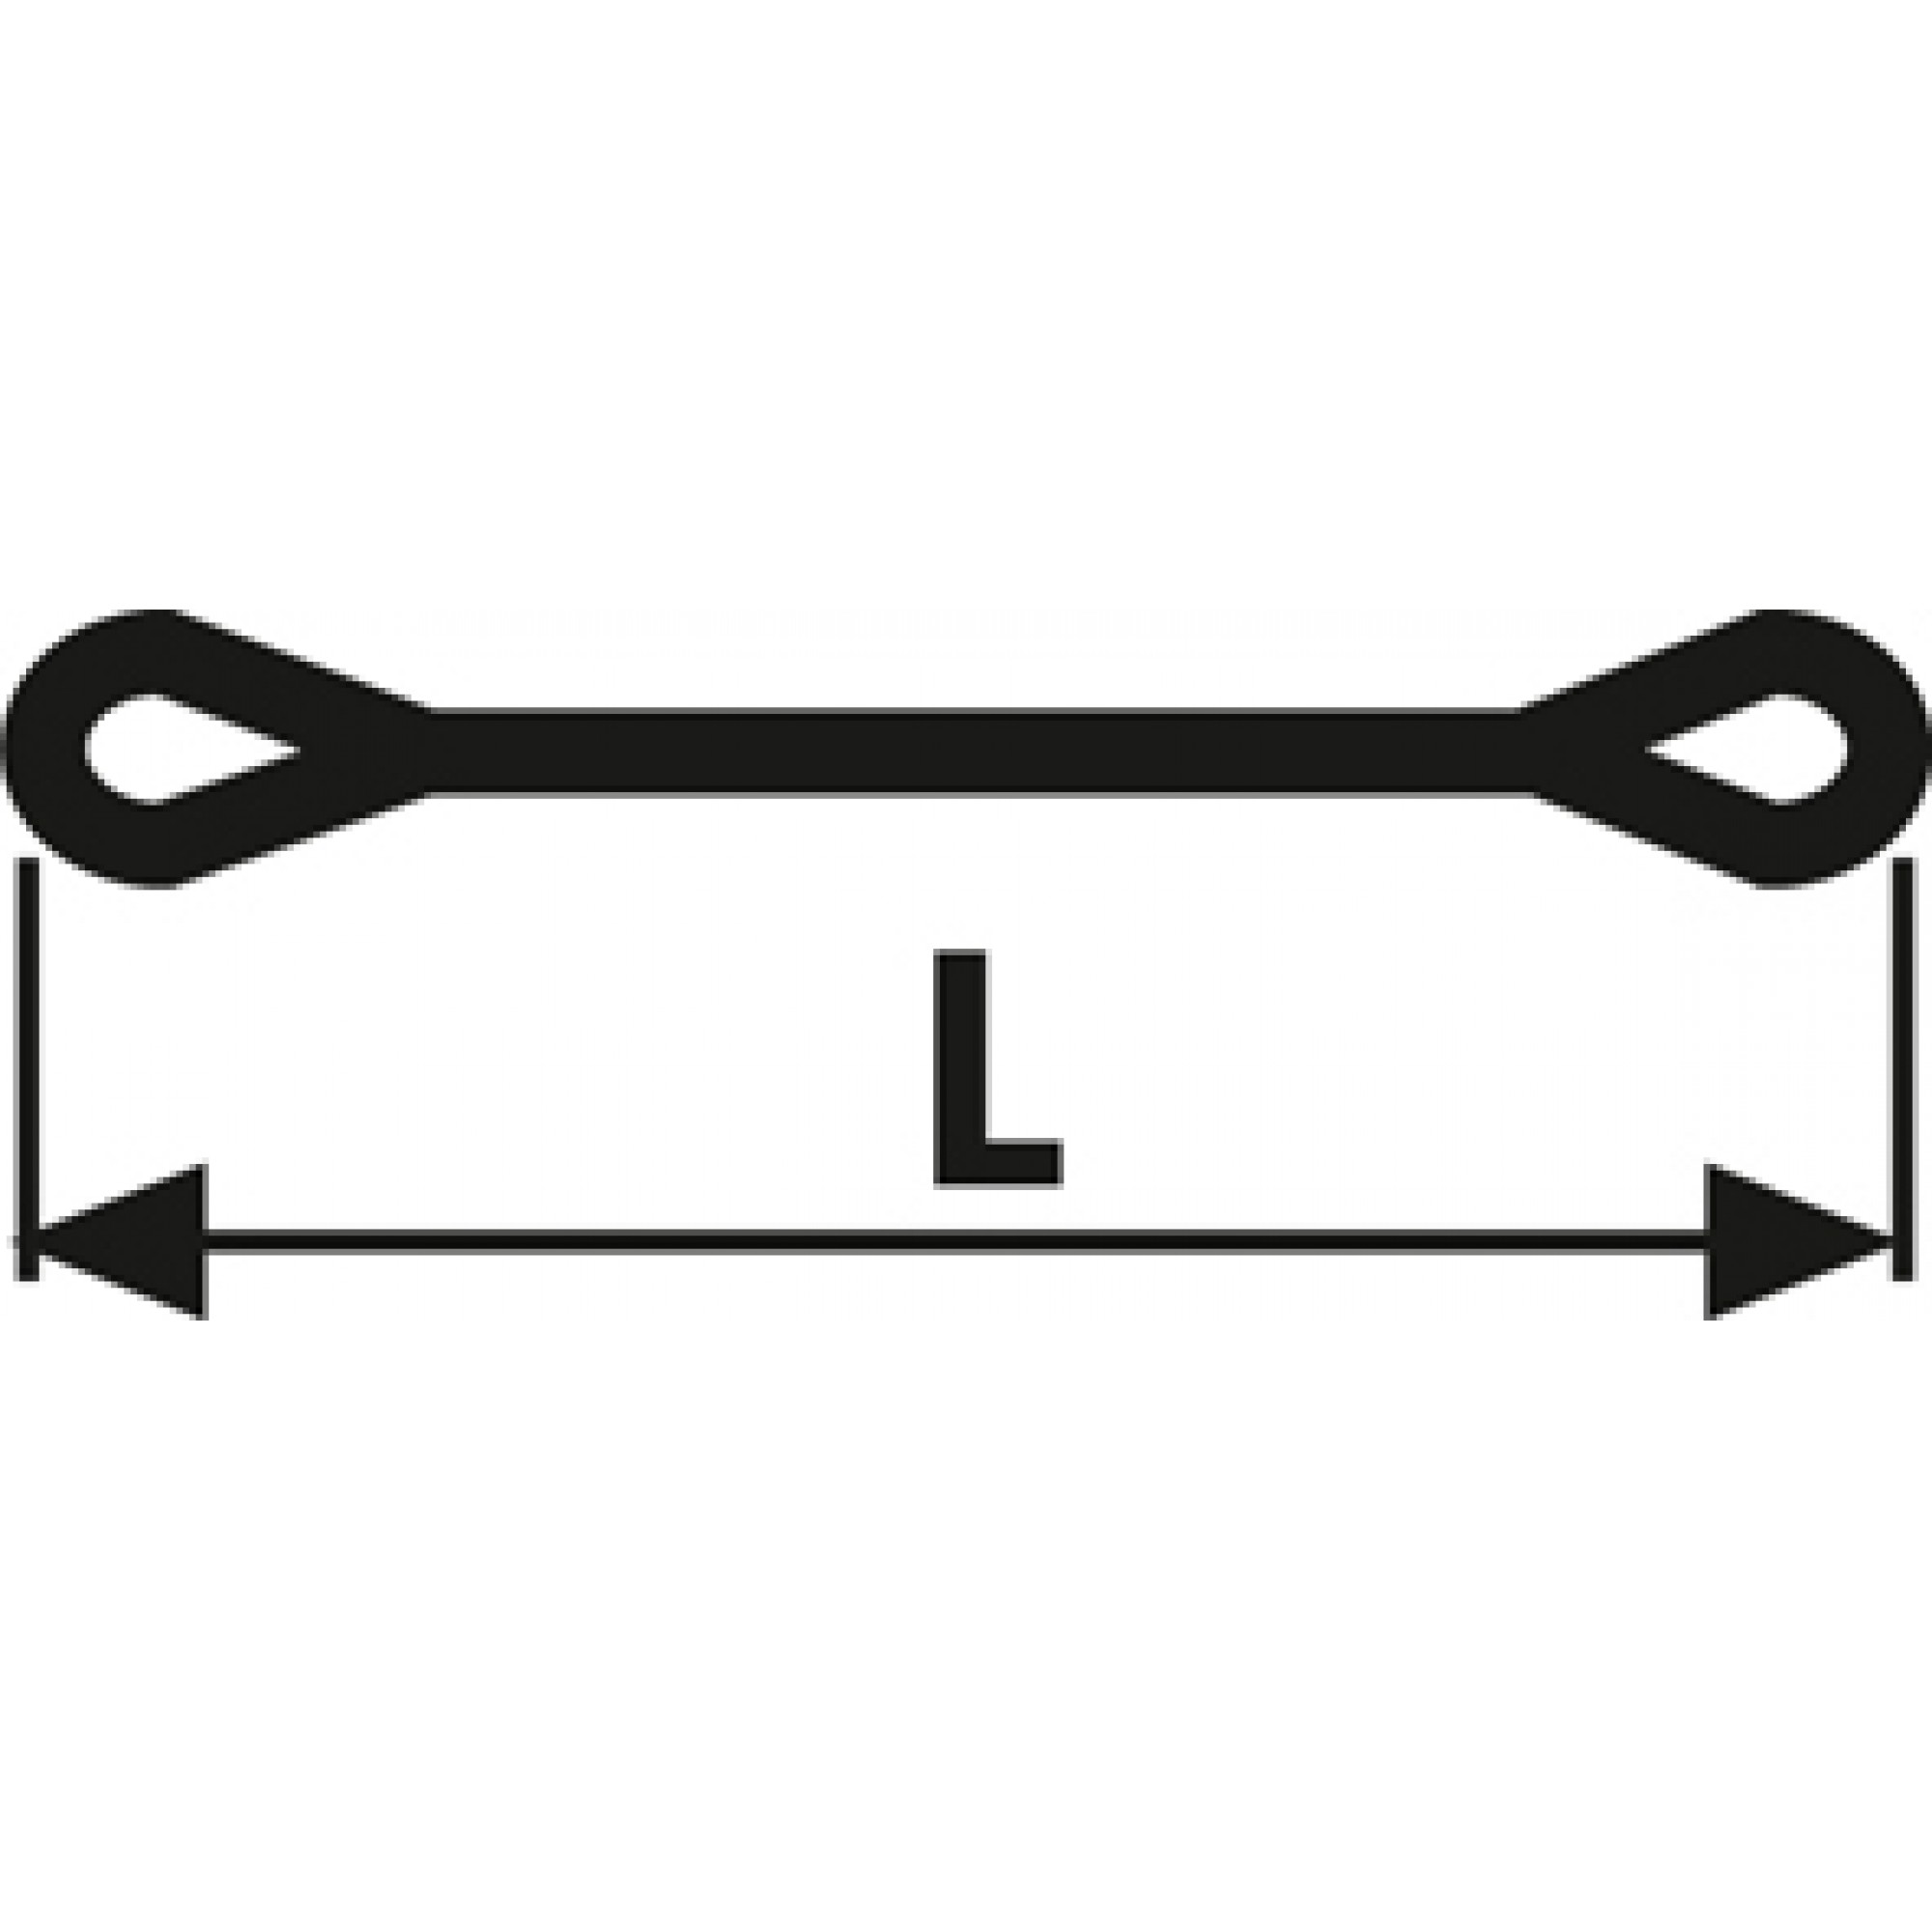
EN 1492-1, in poliestere di alta qualità, a due strati, con passanti rinforzati, codice colore e marcatura permanente con indicazione tonnellate (una striscia per tonnellata di portata),
Colore: giallo, Larghezza: 90 mm, Capacità di carico: 3 t
Varianti di prodotto
| Art.-Nr. | EAN-Nr. | VE1) | Min2) |
|---|---|---|---|
| HBB32 | 4003457385979 | 1 | 1 |
| NUOVO, 3 t / L = 2,0 m | |||
| HBB33 | 4003457377448 | 1 | 1 |
| 3 t / L = 3,0 m | |||
| HBB34 | 4003457108844 | 1 | 1 |
| 3 t / L = 4,0 m | |||
| HBB35 | 4003457377455 | 1 | 1 |
| 3 t / L = 5,0 m | |||
| HBB36 | 4003457108837 | 1 | 1 |
| 3 t / L = 6,0 m | |||
Art. N.: HBB32 | EAN-Nr. 4003457385979
NUOVO, 3 t / L = 2,0 m
Unità per confezione: 1
Quantità d'ordine minimo: 1
Art. N.: HBB33 | EAN-Nr. 4003457377448
3 t / L = 3,0 m
Unità per confezione: 1
Quantità d'ordine minimo: 1
Art. N.: HBB34 | EAN-Nr. 4003457108844
3 t / L = 4,0 m
Unità per confezione: 1
Quantità d'ordine minimo: 1
Art. N.: HBB35 | EAN-Nr. 4003457377455
3 t / L = 5,0 m
Unità per confezione: 1
Quantità d'ordine minimo: 1
Art. N.: HBB36 | EAN-Nr. 4003457108837
3 t / L = 6,0 m
Unità per confezione: 1
Quantità d'ordine minimo: 1
1) Unità per confezione
2) Quantità d'ordine minimo