 Deutsch
 English
 Slovenski
Staggia livellante per granulare a secco
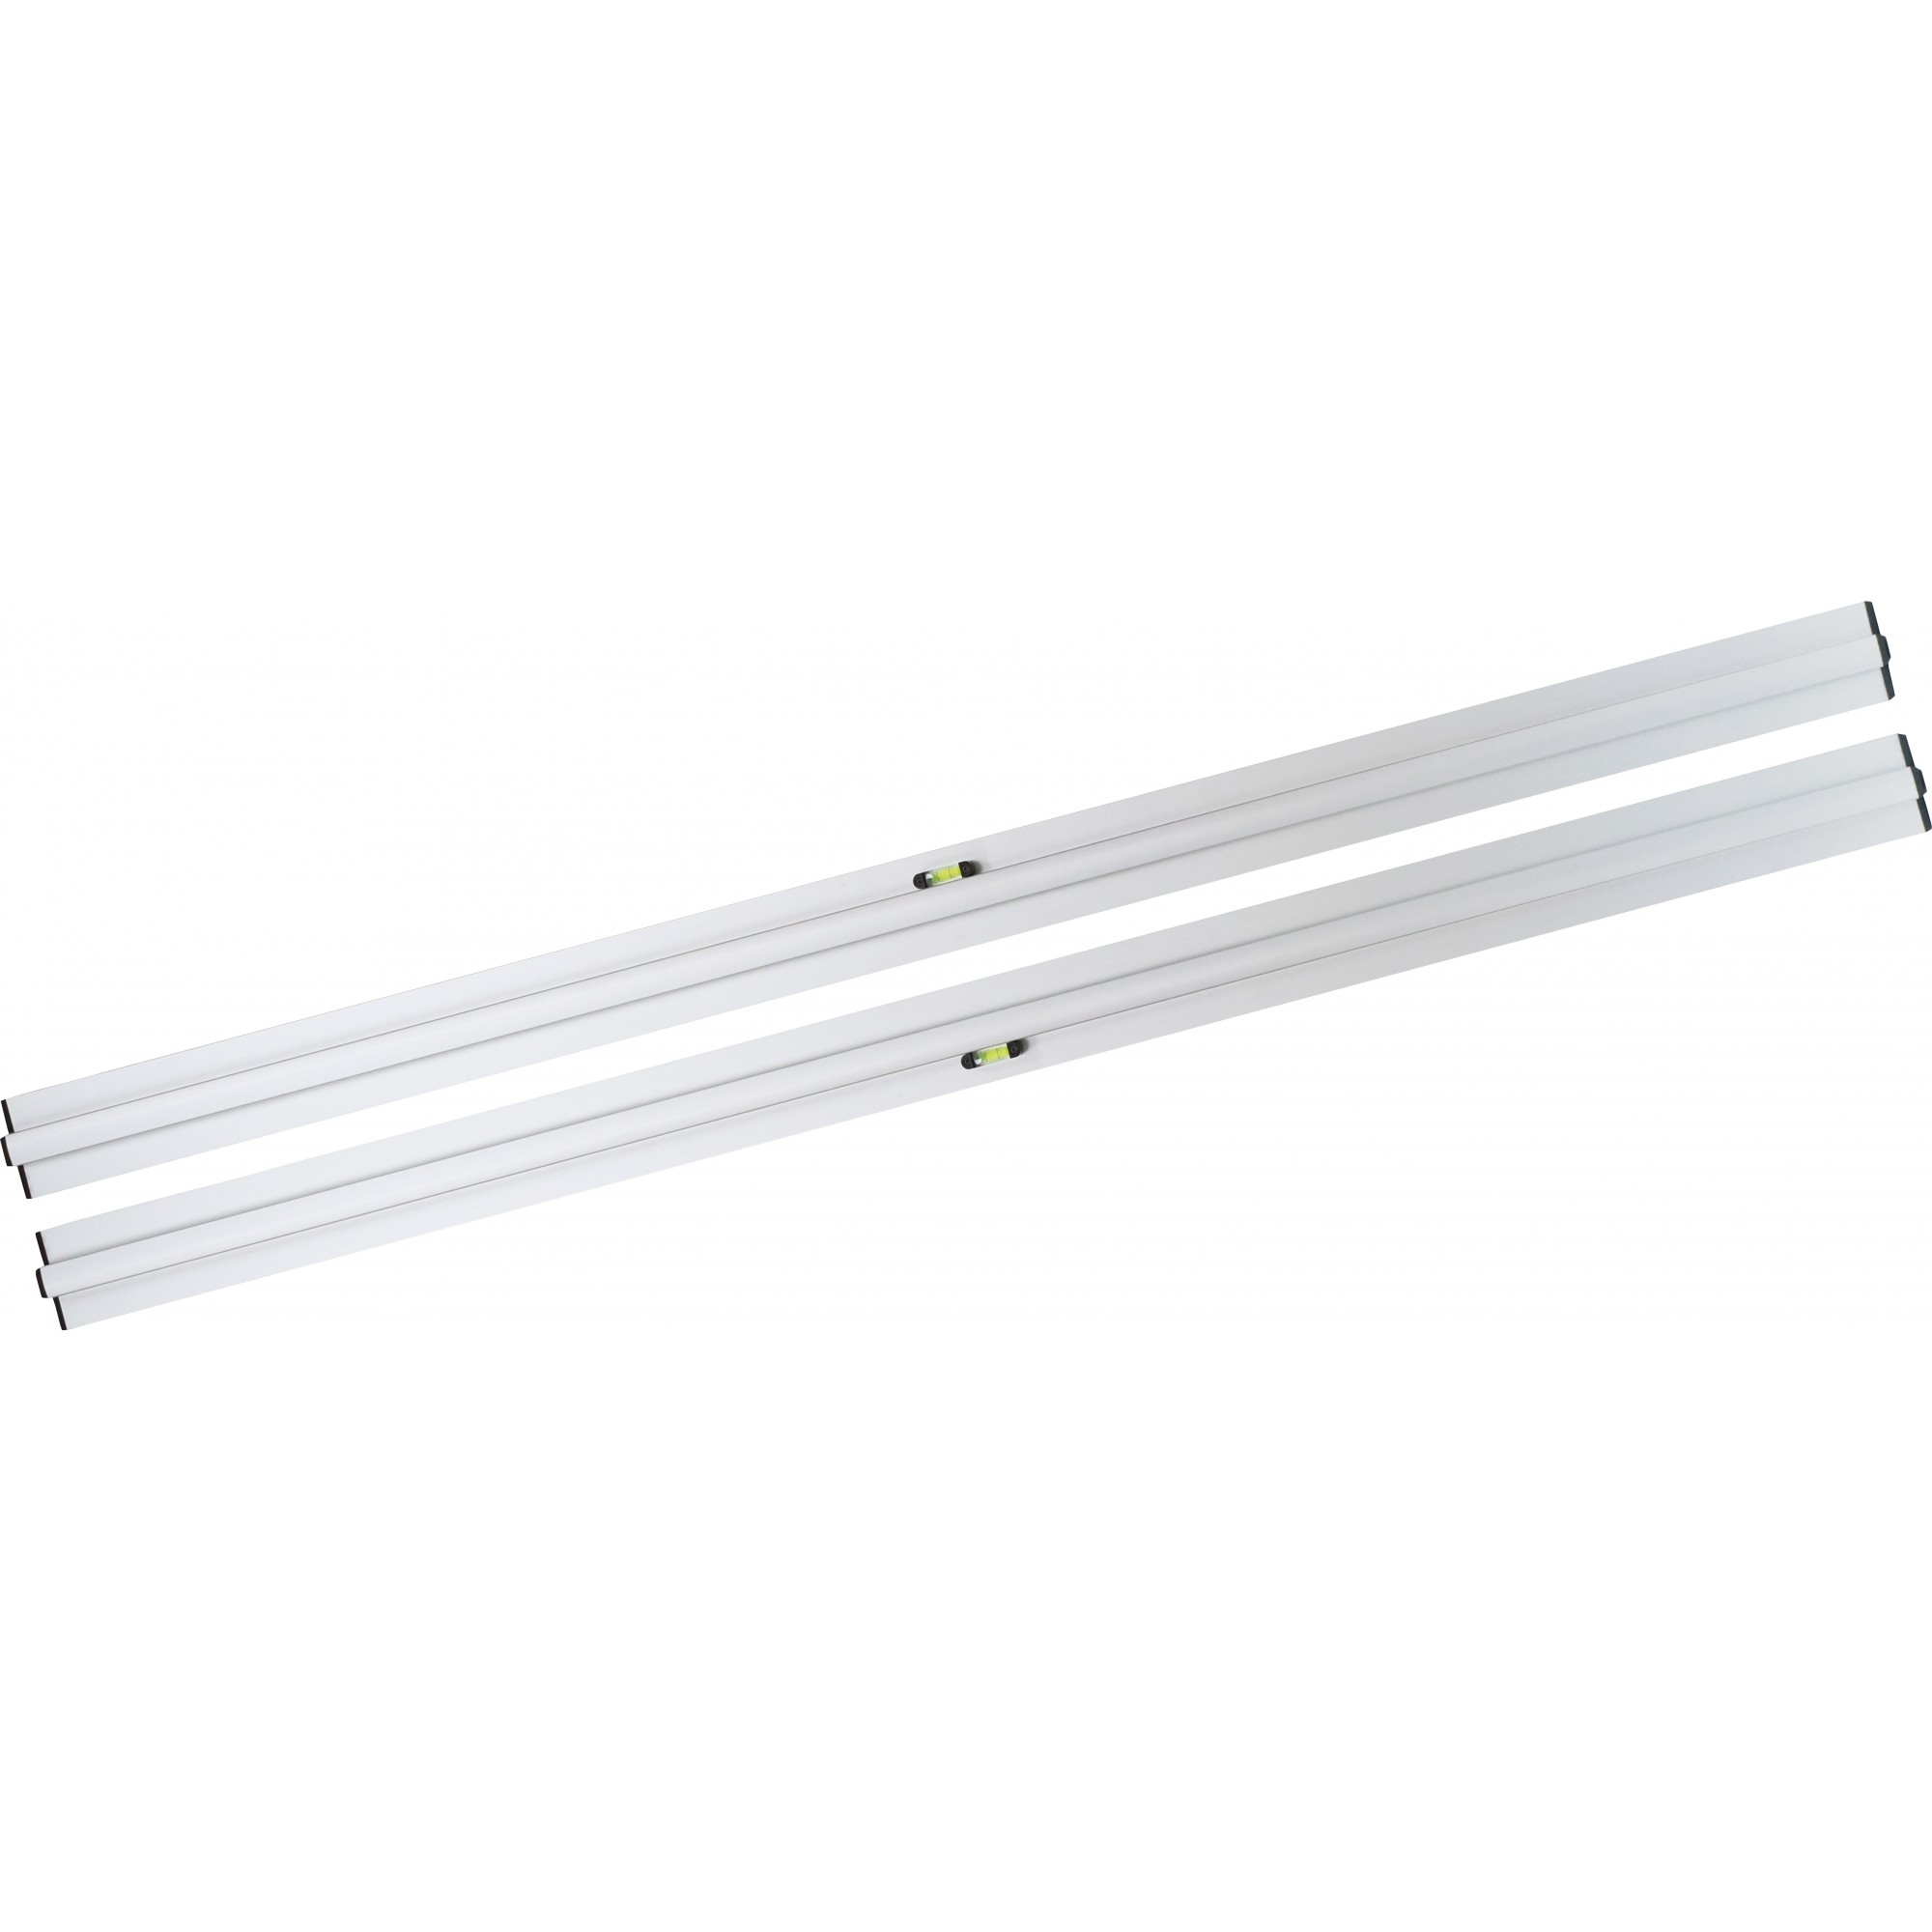
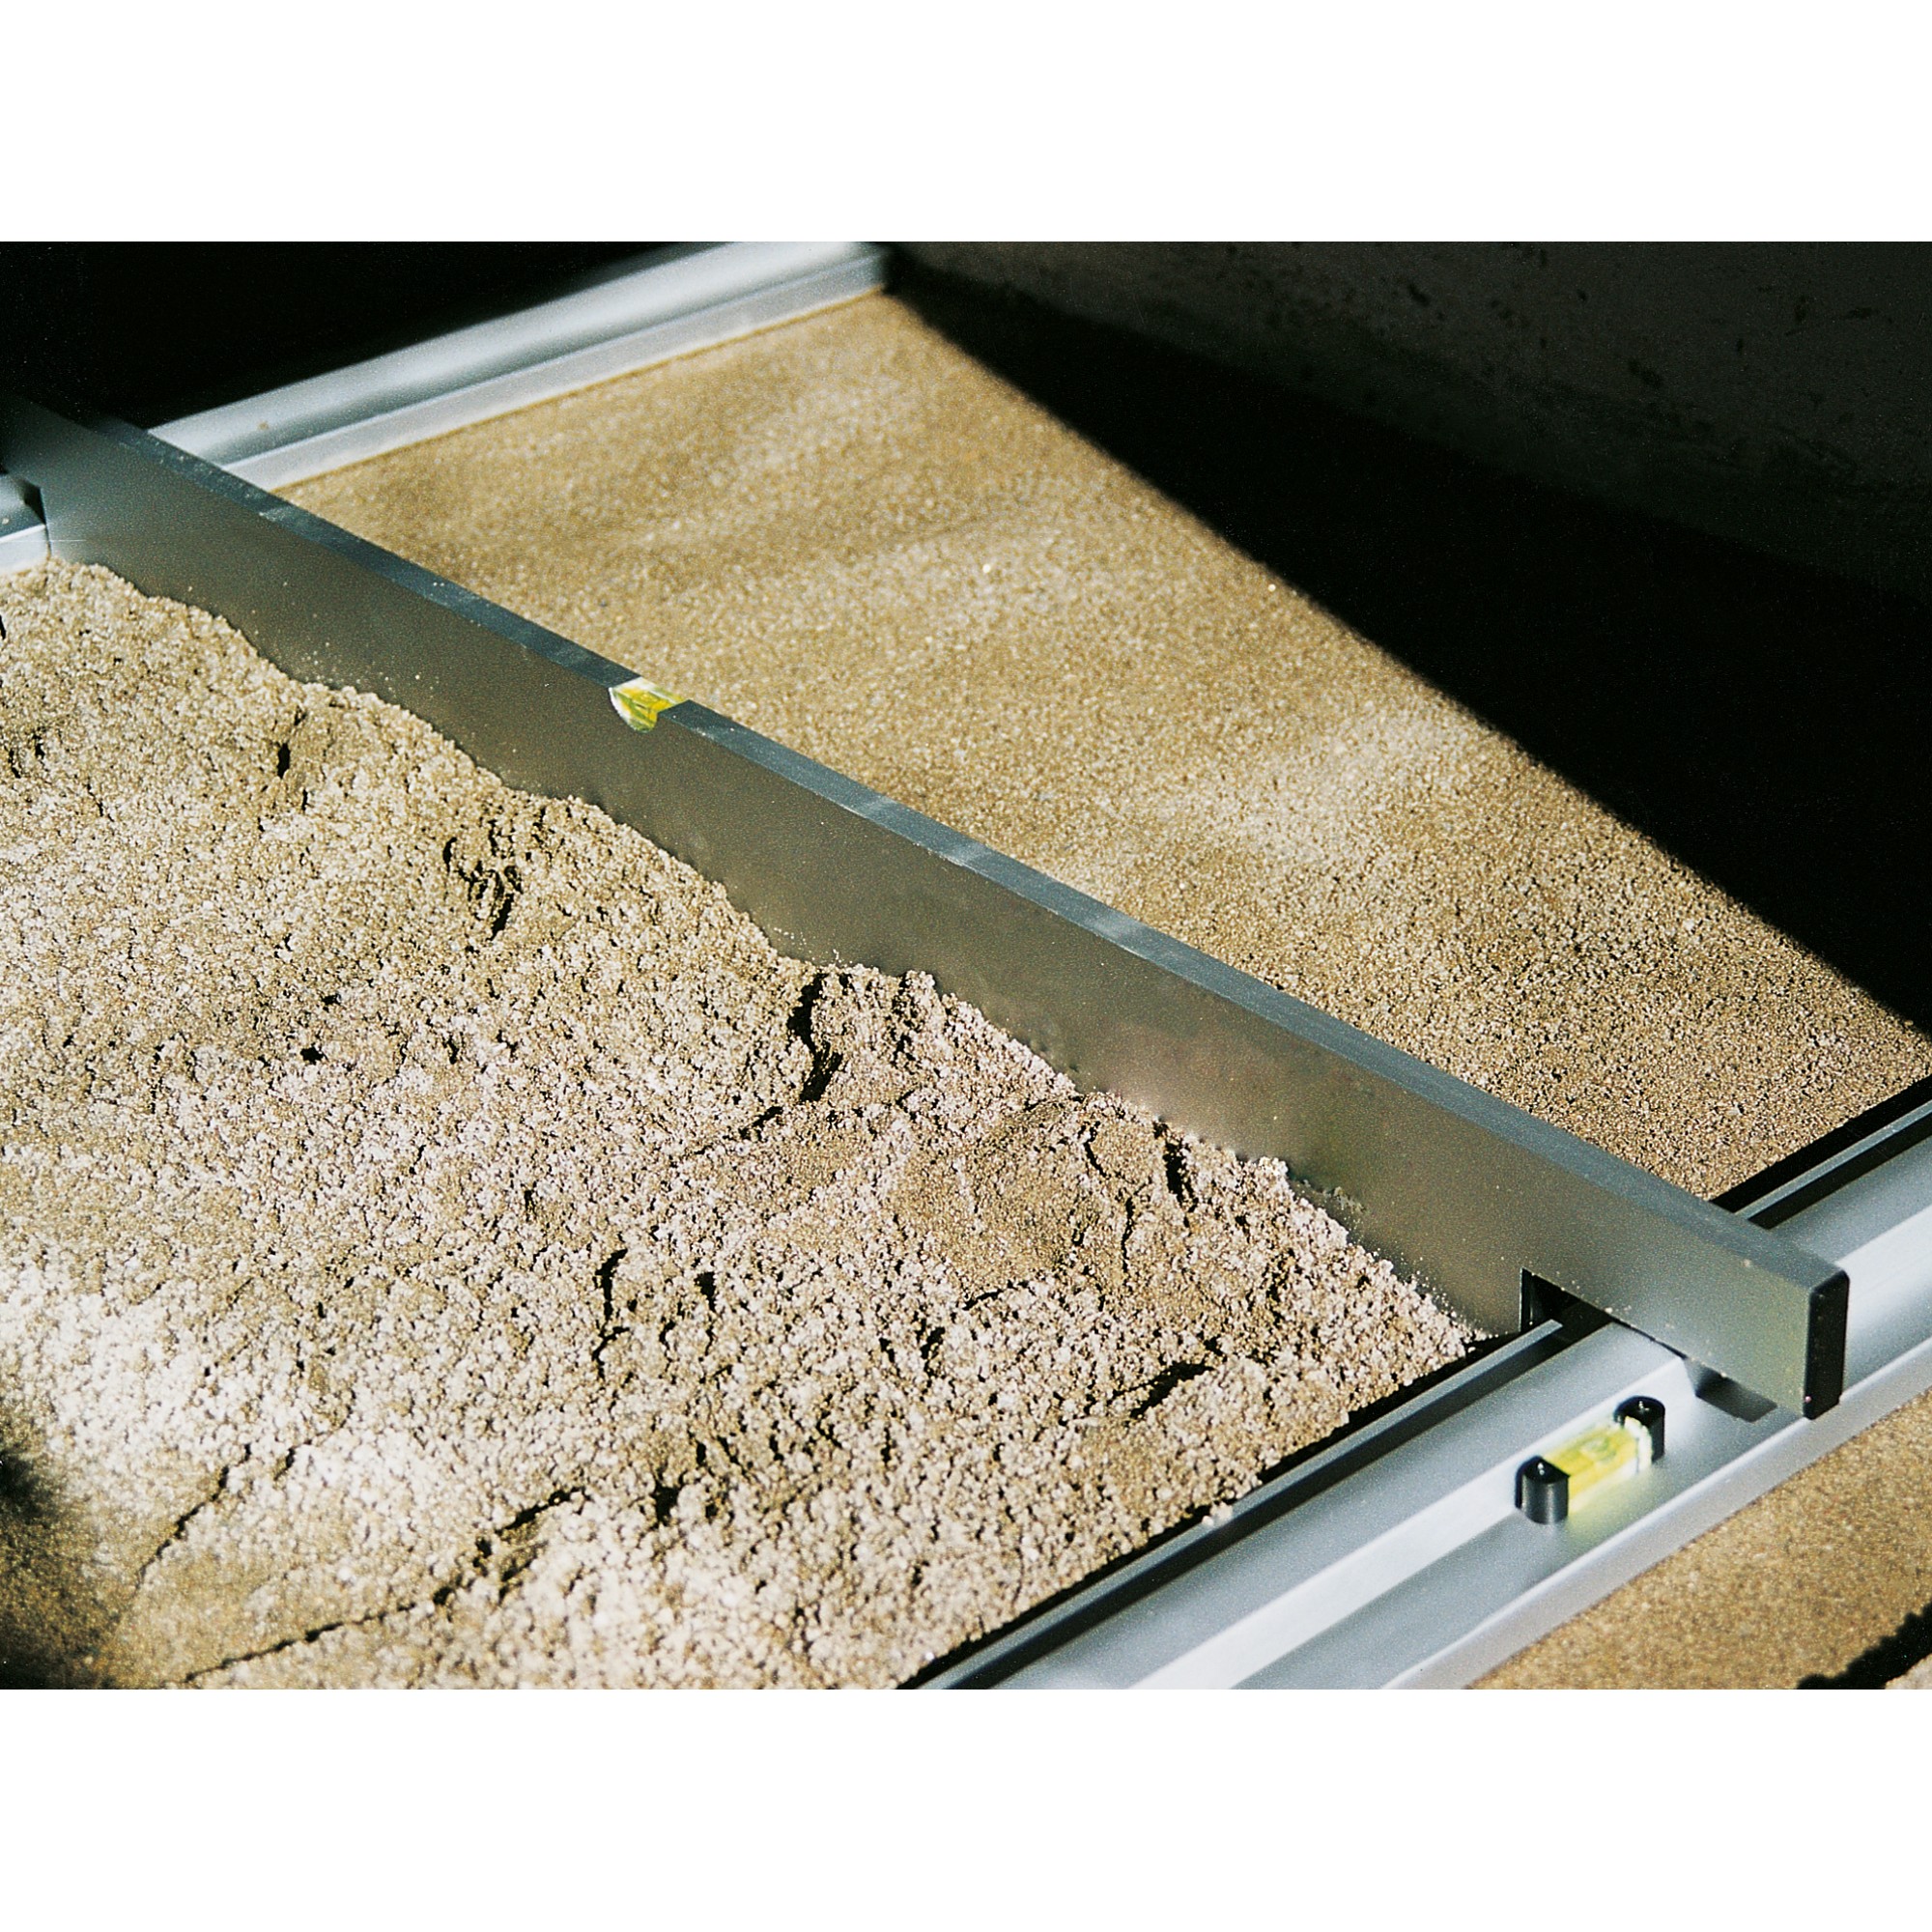
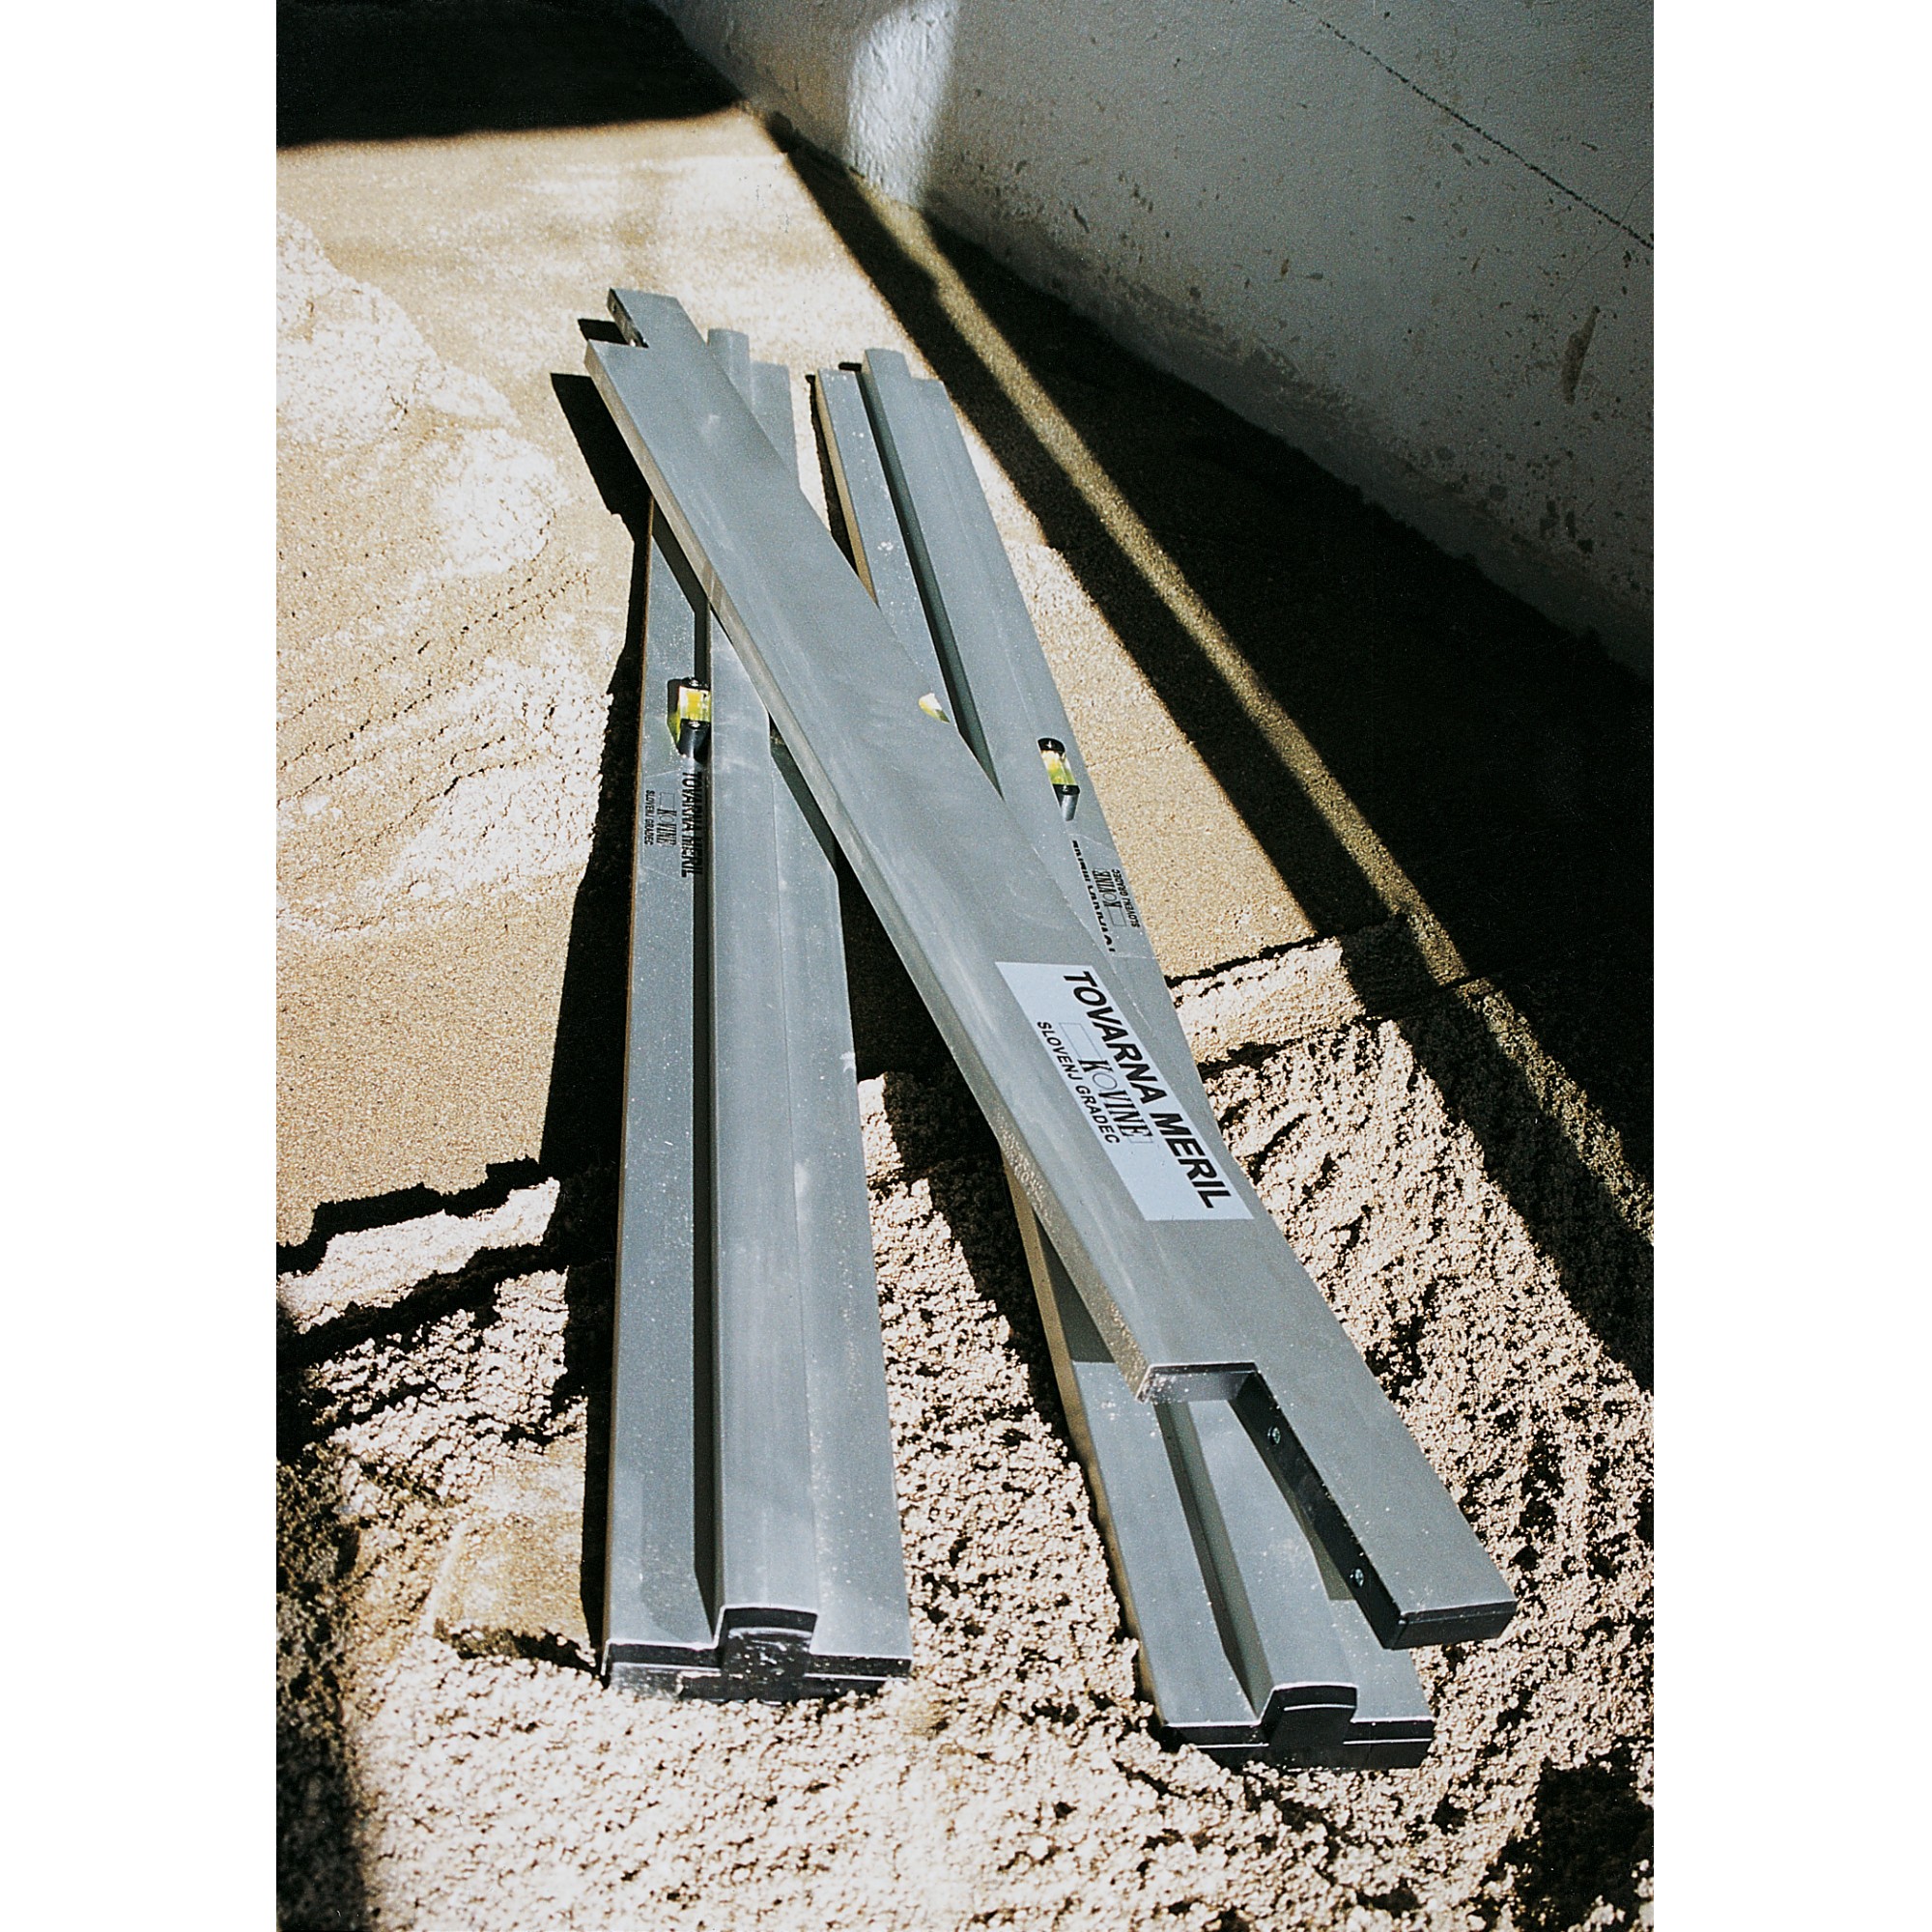


Triuso Qualitätswerkzeuge Per l’esatto inserimento di granulare a secco. Profilo cavo a più camere estremamente robusto in alluminio anodizzato, ampia superficie di appoggio (100 mm) con rispettivamente una fiala orizzontale.
Varianti di prodotto
| Art.-Nr. | EAN-Nr. | VE1) | Min2) | ||||
|---|---|---|---|---|---|---|---|
| 125SGL | 4003457230200 | 1 | 1 | ||||
| , 1250 mm / coppia | |||||||
| 200SGL | 4003457230132 | 1 | 1 | ||||
| , 2000 mm / coppia | |||||||
| Bene voluminoso o pericoloso | |||||||
| 300SGL | 4003457230156 | 1 | 1 | ||||
| , 3000 mm / coppia | |||||||
| Bene voluminoso o pericoloso | |||||||
| 350SGL | 4003457230163 | 1 | 1 | ||||
| , 3500 mm / coppia | |||||||
| Bene voluminoso o pericoloso | |||||||
Art. N.: 125SGL | EAN-Nr. 4003457230200
, 1250 mm / coppia
Unità per confezione: 1
Quantità d'ordine minimo: 1
Art. N.: 200SGL | EAN-Nr. 4003457230132
, 2000 mm / coppia
Unità per confezione: 1
Quantità d'ordine minimo: 1
Bene voluminoso o pericoloso
Art. N.: 300SGL | EAN-Nr. 4003457230156
, 3000 mm / coppia
Unità per confezione: 1
Quantità d'ordine minimo: 1
Bene voluminoso o pericoloso
Art. N.: 350SGL | EAN-Nr. 4003457230163
, 3500 mm / coppia
Unità per confezione: 1
Quantità d'ordine minimo: 1
Bene voluminoso o pericoloso
1) Unità per confezione
2) Quantità d'ordine minimo