 Deutsch
 English
 Slovenski
Fustella
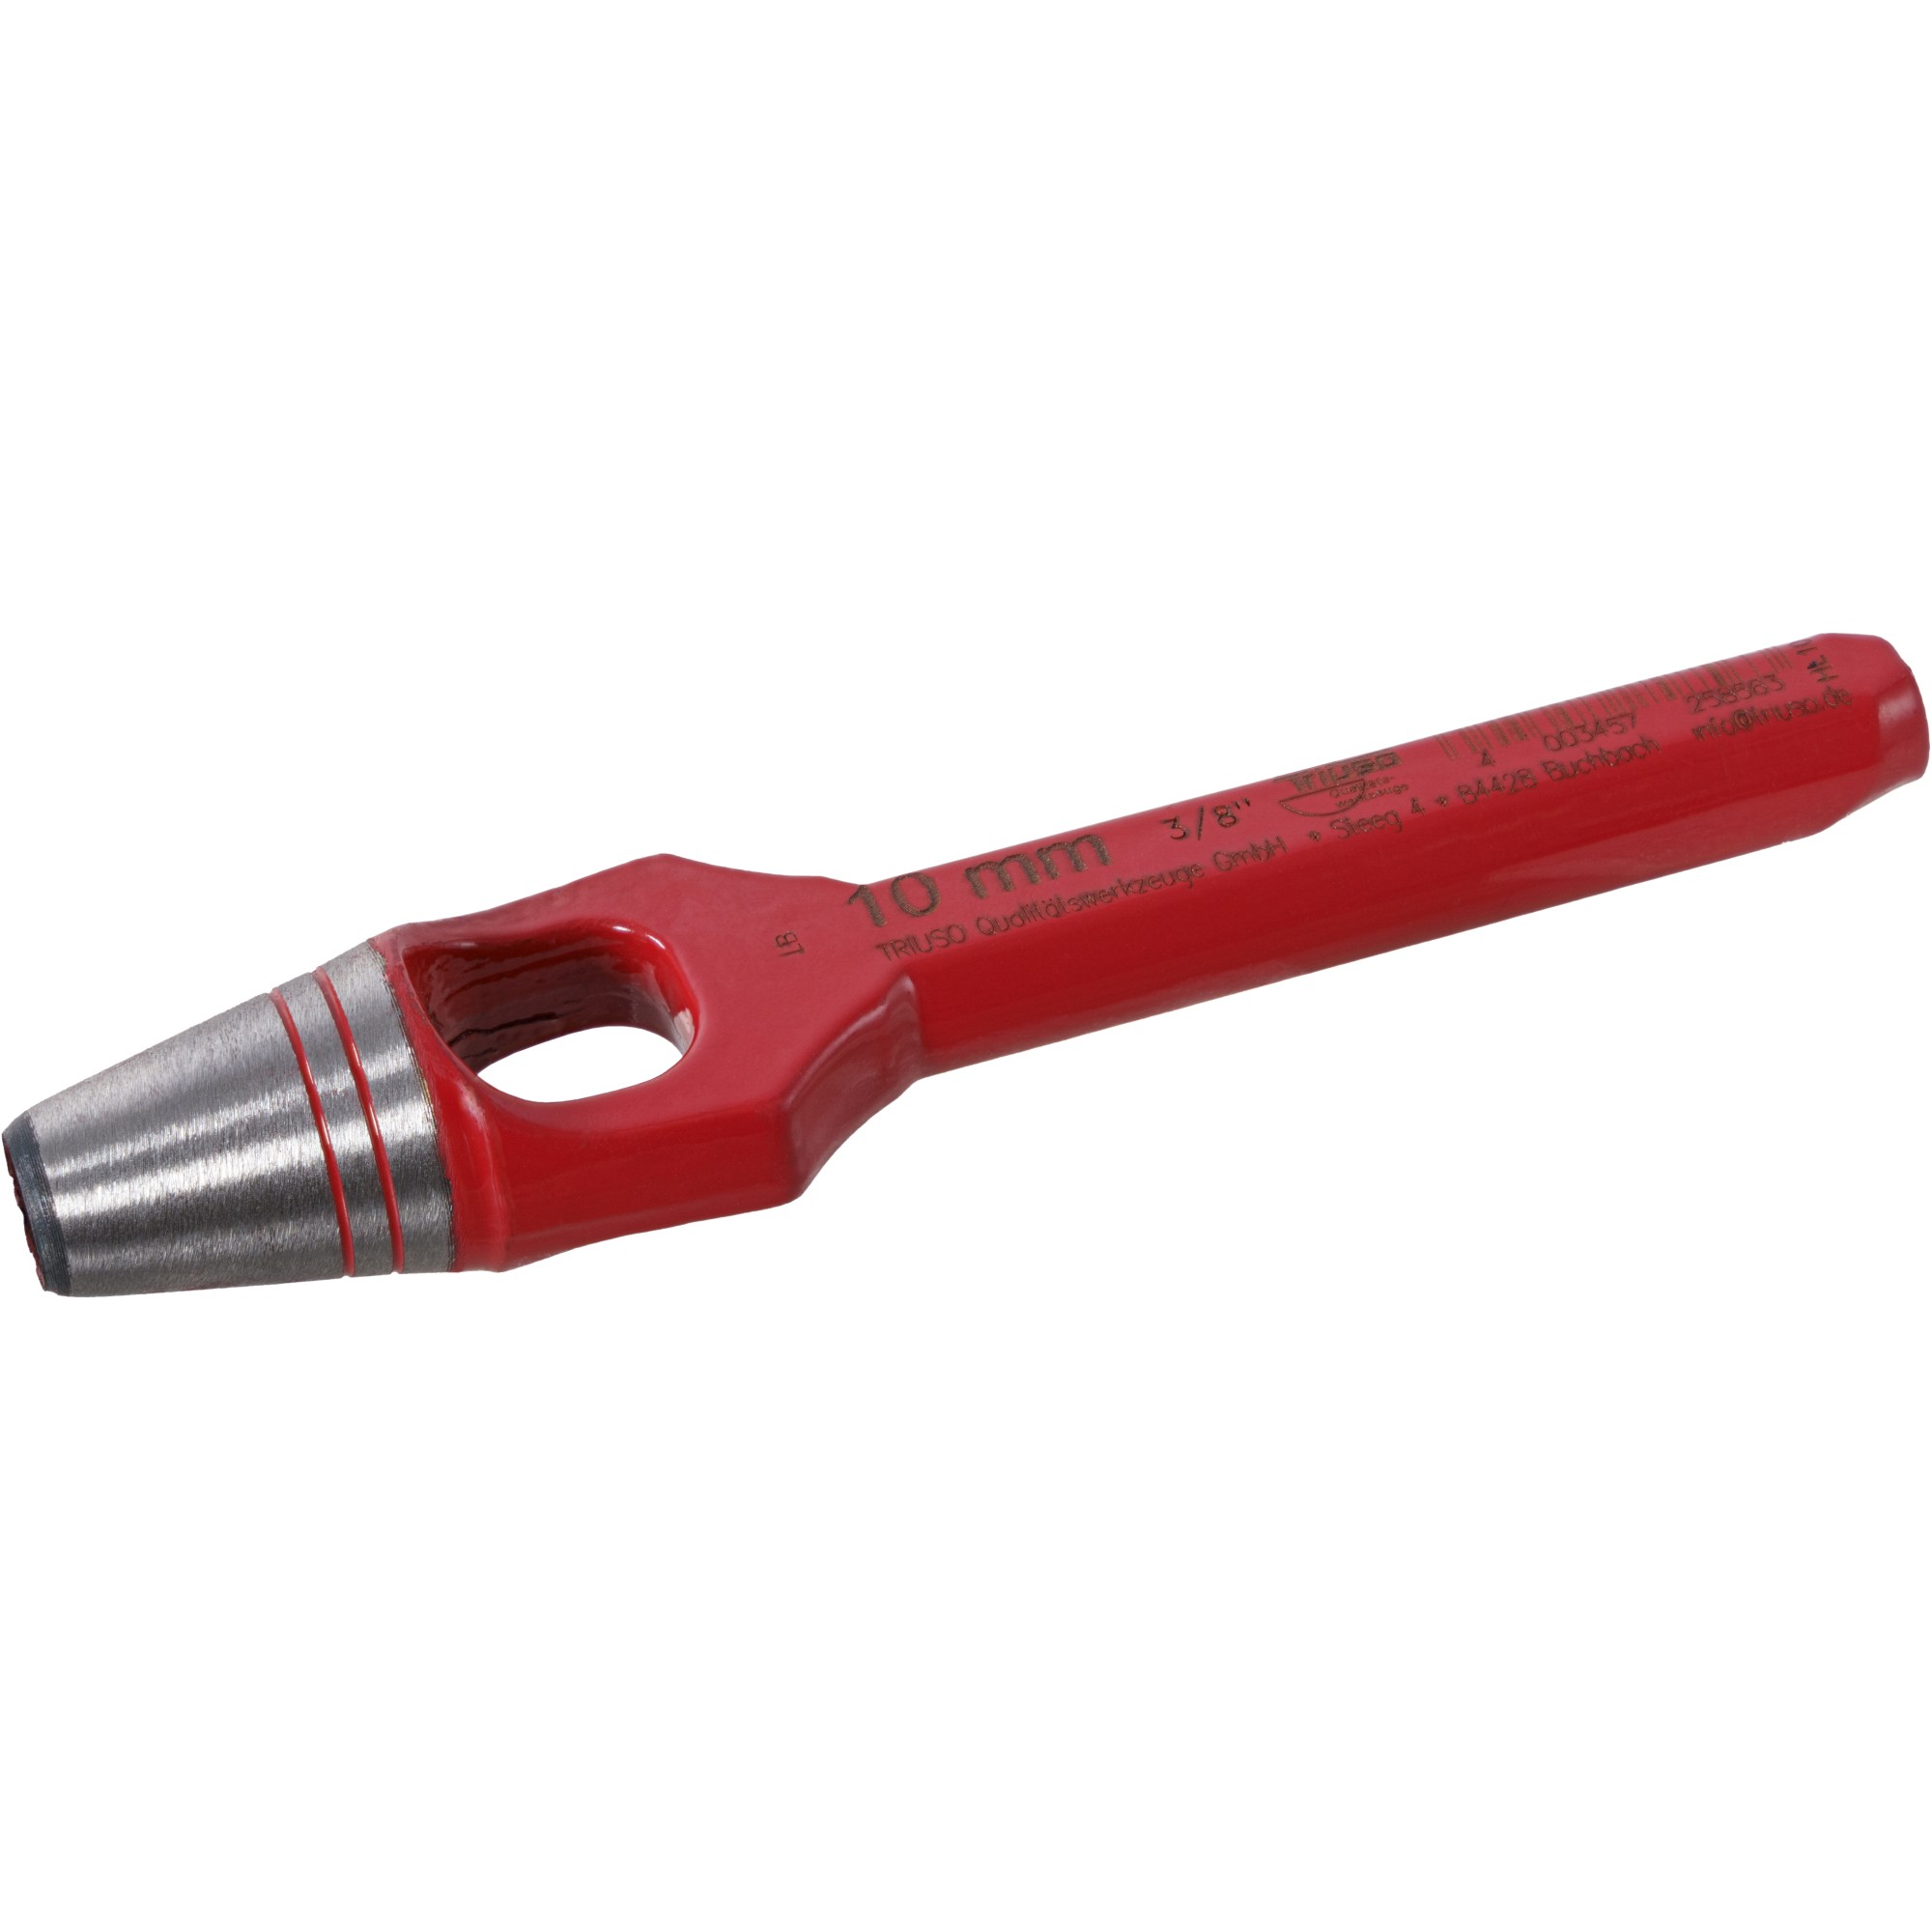


Triuso Qualitätswerkzeuge DIN7200 forma A, forgiata in un unico pezzo, lama temprata e rinvenuta
Varianti di prodotto
| Art.-Nr. | EAN-Nr. | VE1) | Min2) |
|---|---|---|---|
| HL06 | 4003457257085 | 2 | 2 |
| 6 mm, 7/32" | |||
| HL08 | 4003457258556 | 2 | 2 |
| 8 mm, 5/16" | |||
| HL10 | 4003457258563 | 2 | 2 |
| 10 mm, 3/8" | |||
| HL12 | 4003457257092 | 2 | 2 |
| 12 mm, 15/32" | |||
| HL14 | 4003457257108 | 2 | 2 |
| 14 mm, 9/16" | |||
| HL16 | 4003457257115 | 2 | 2 |
| 16 mm, 5/8" | |||
| HL20 | 4003457257122 | 2 | 2 |
| 20 mm, 25/32" | |||
Art. N.: HL06 | EAN-Nr. 4003457257085
6 mm, 7/32"
Unità per confezione: 2
Quantità d'ordine minimo: 2
Art. N.: HL08 | EAN-Nr. 4003457258556
8 mm, 5/16"
Unità per confezione: 2
Quantità d'ordine minimo: 2
Art. N.: HL10 | EAN-Nr. 4003457258563
10 mm, 3/8"
Unità per confezione: 2
Quantità d'ordine minimo: 2
Art. N.: HL12 | EAN-Nr. 4003457257092
12 mm, 15/32"
Unità per confezione: 2
Quantità d'ordine minimo: 2
Art. N.: HL14 | EAN-Nr. 4003457257108
14 mm, 9/16"
Unità per confezione: 2
Quantità d'ordine minimo: 2
Art. N.: HL16 | EAN-Nr. 4003457257115
16 mm, 5/8"
Unità per confezione: 2
Quantità d'ordine minimo: 2
Art. N.: HL20 | EAN-Nr. 4003457257122
20 mm, 25/32"
Unità per confezione: 2
Quantità d'ordine minimo: 2
1) Unità per confezione
2) Quantità d'ordine minimo