 Deutsch
 English
 Slovenski
Filiera
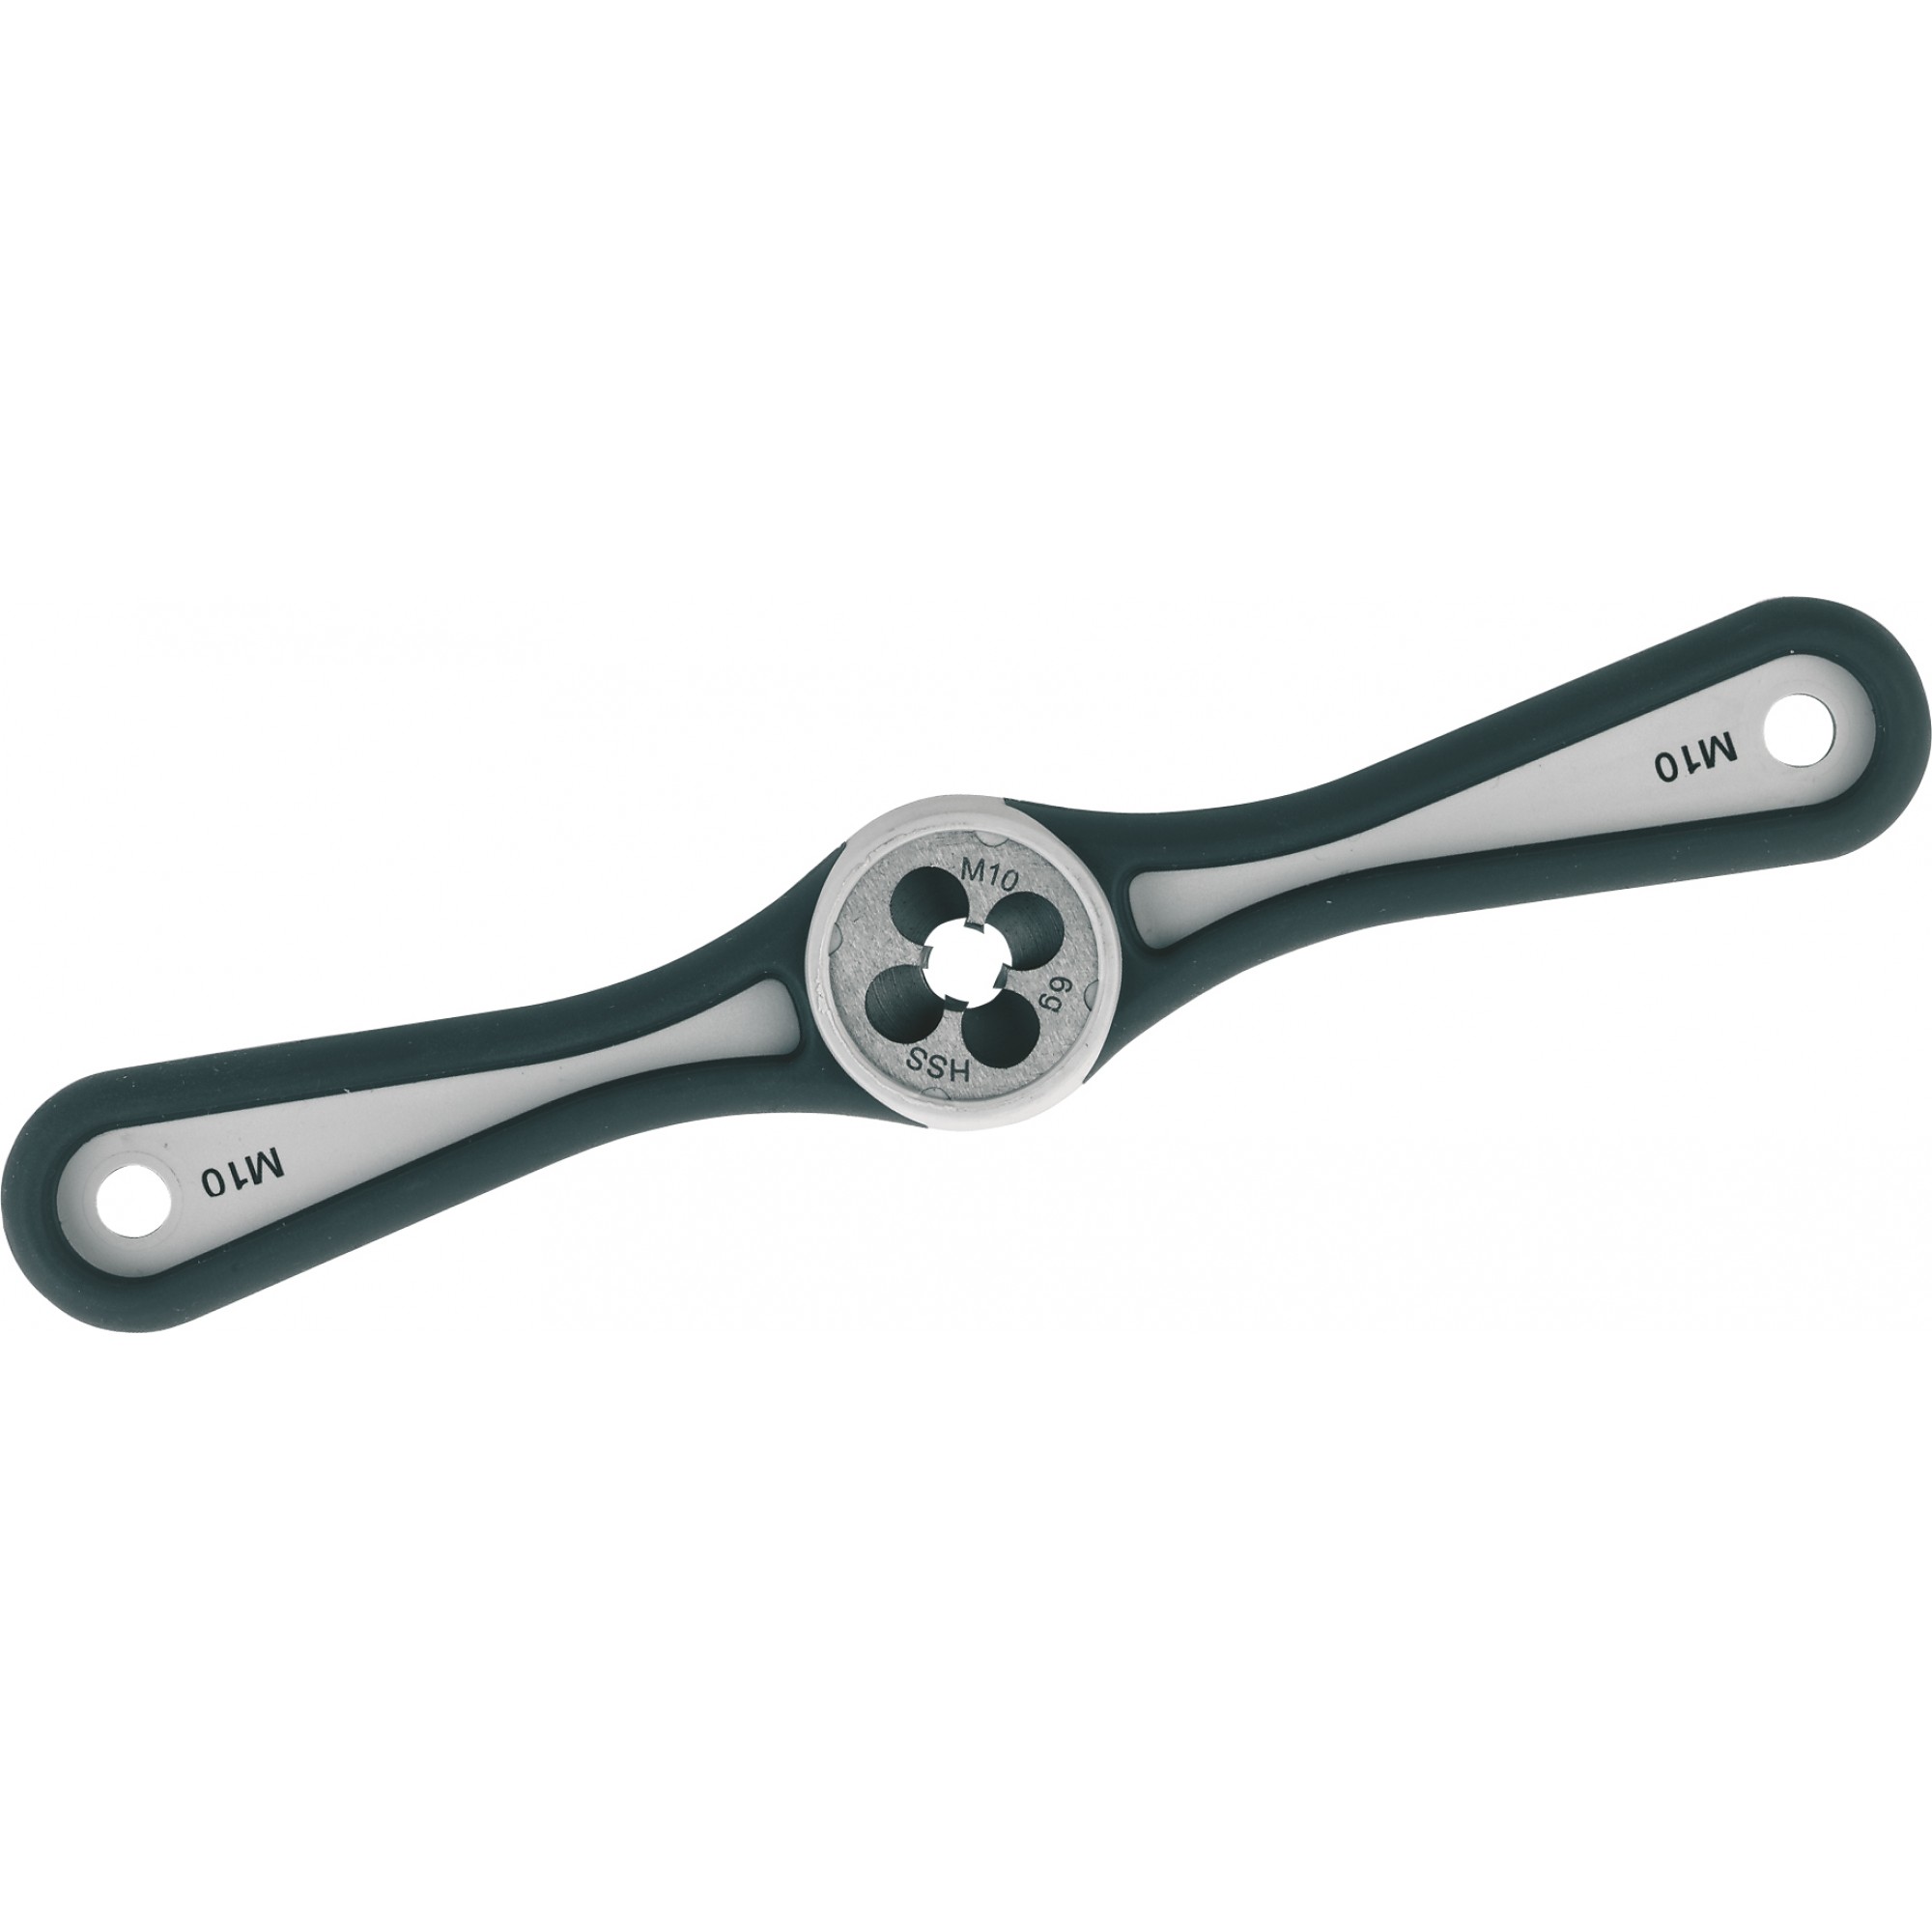
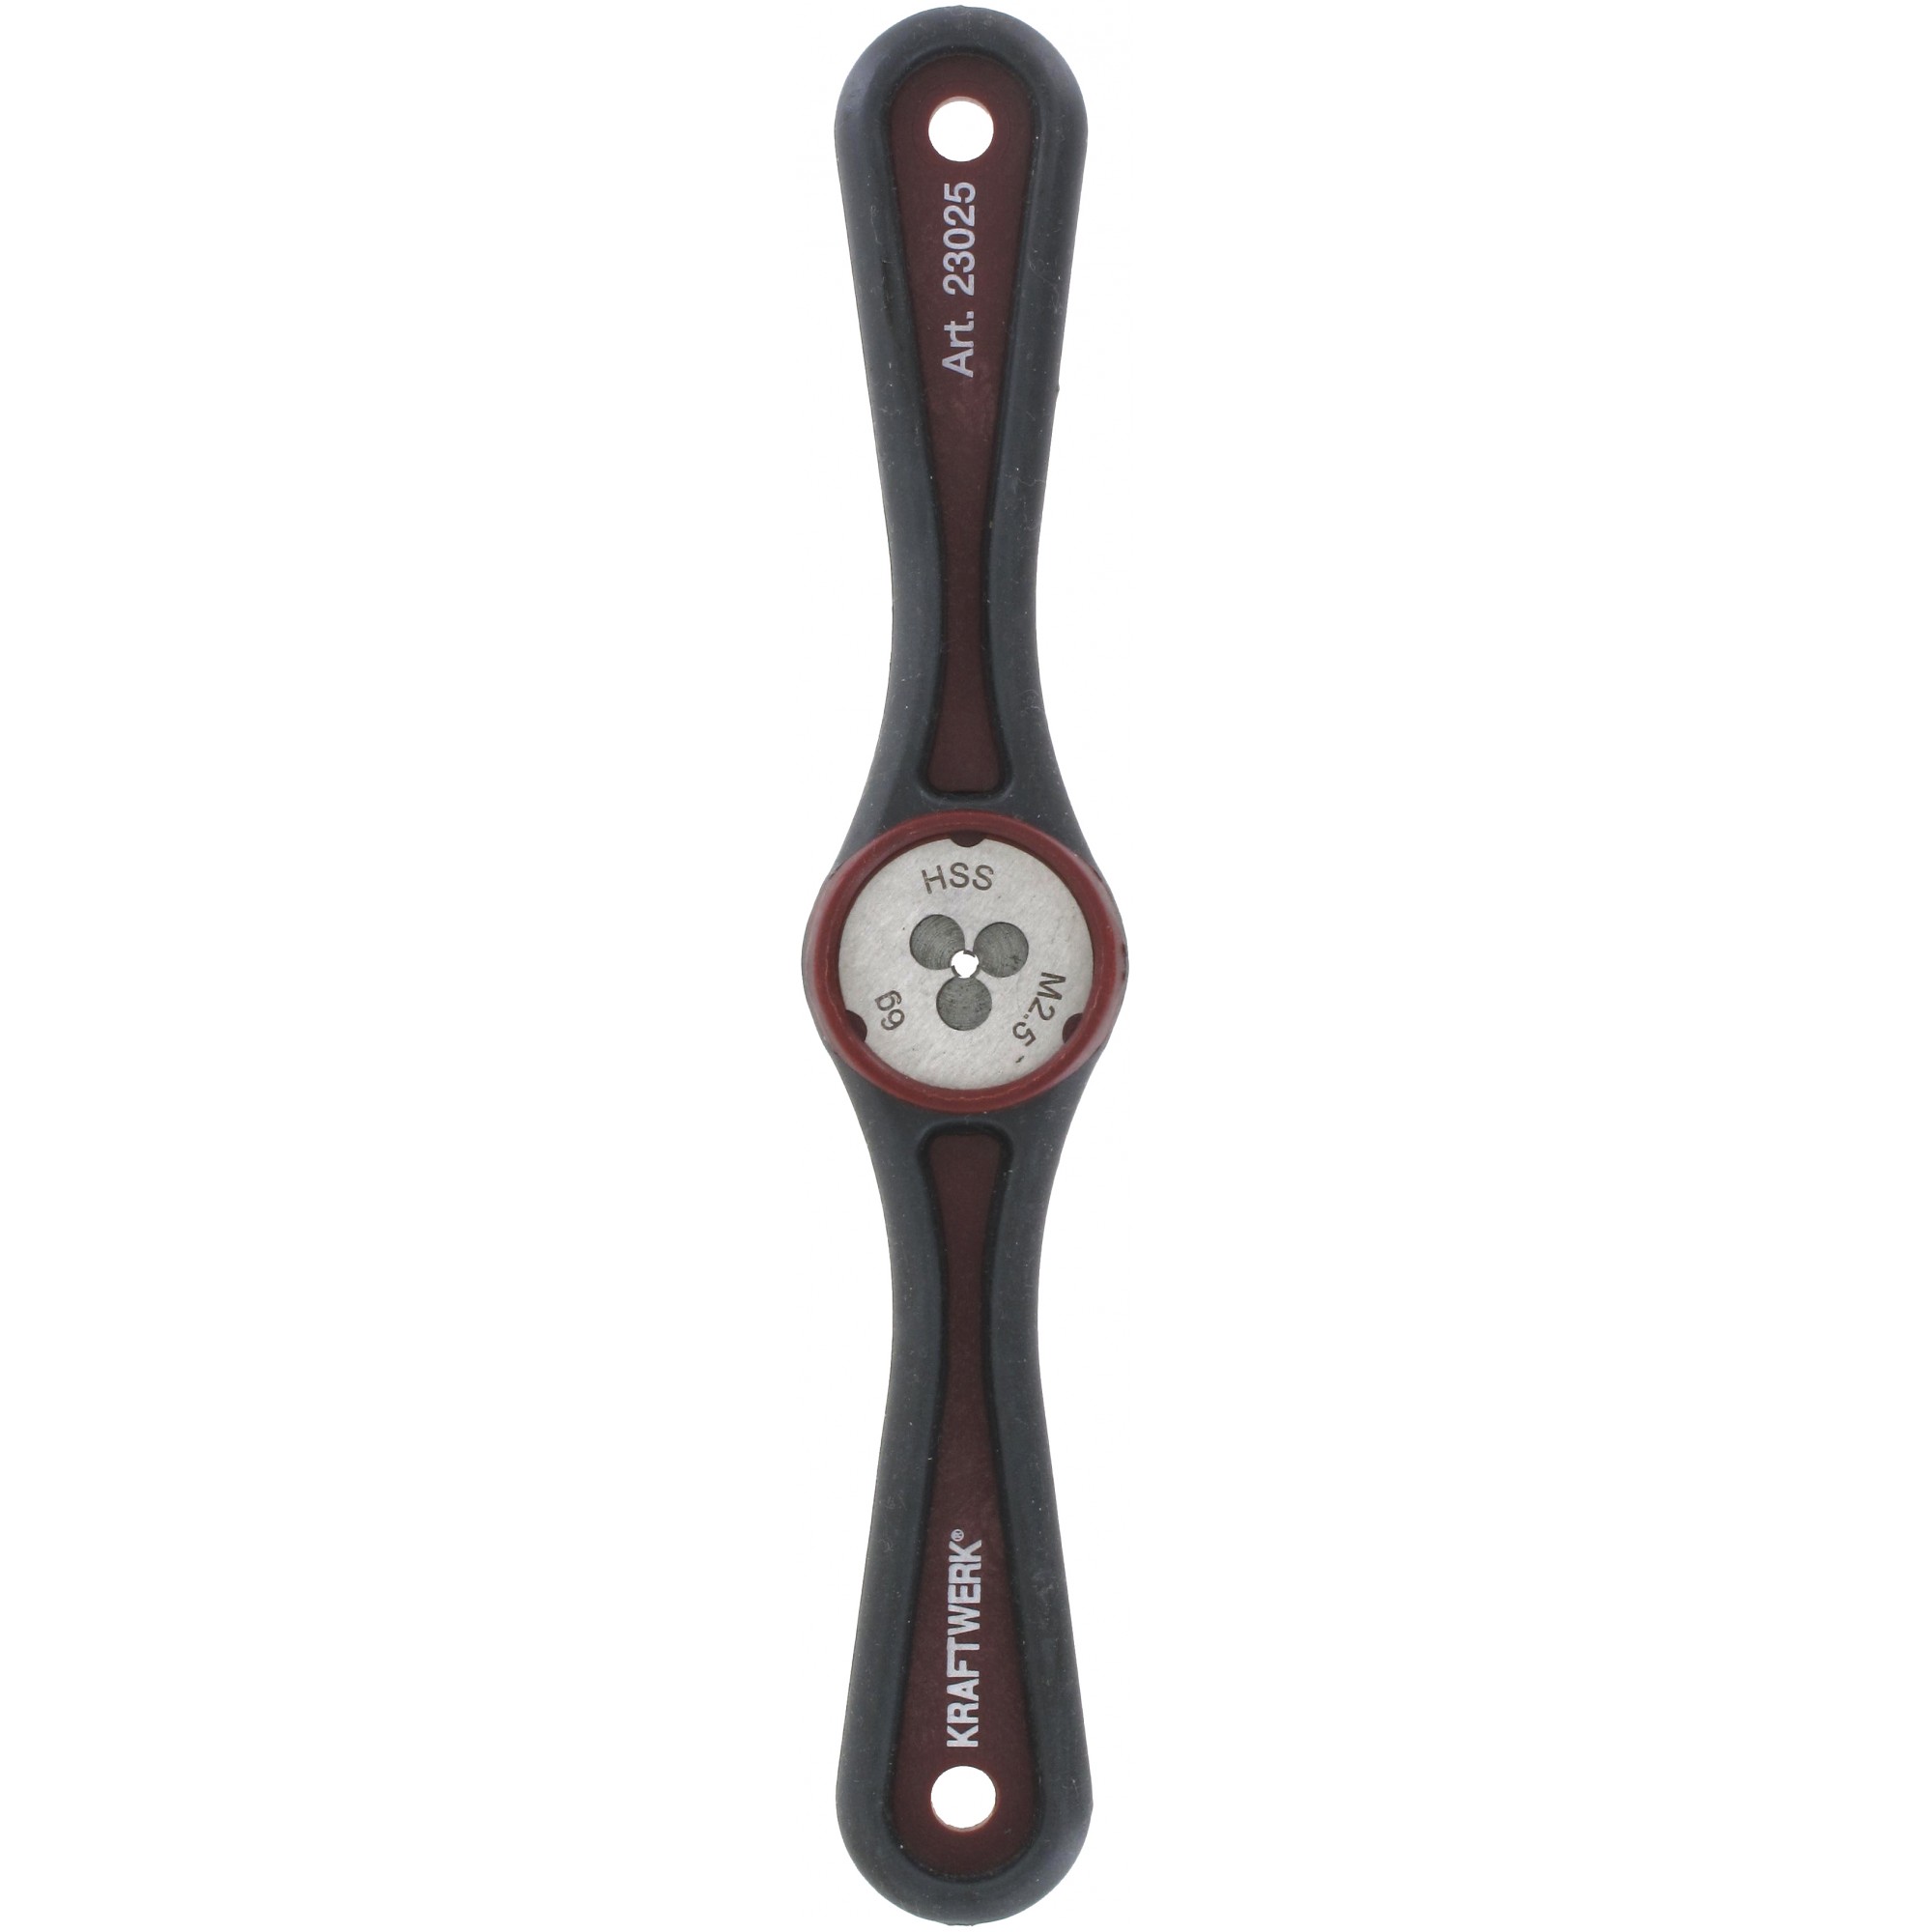
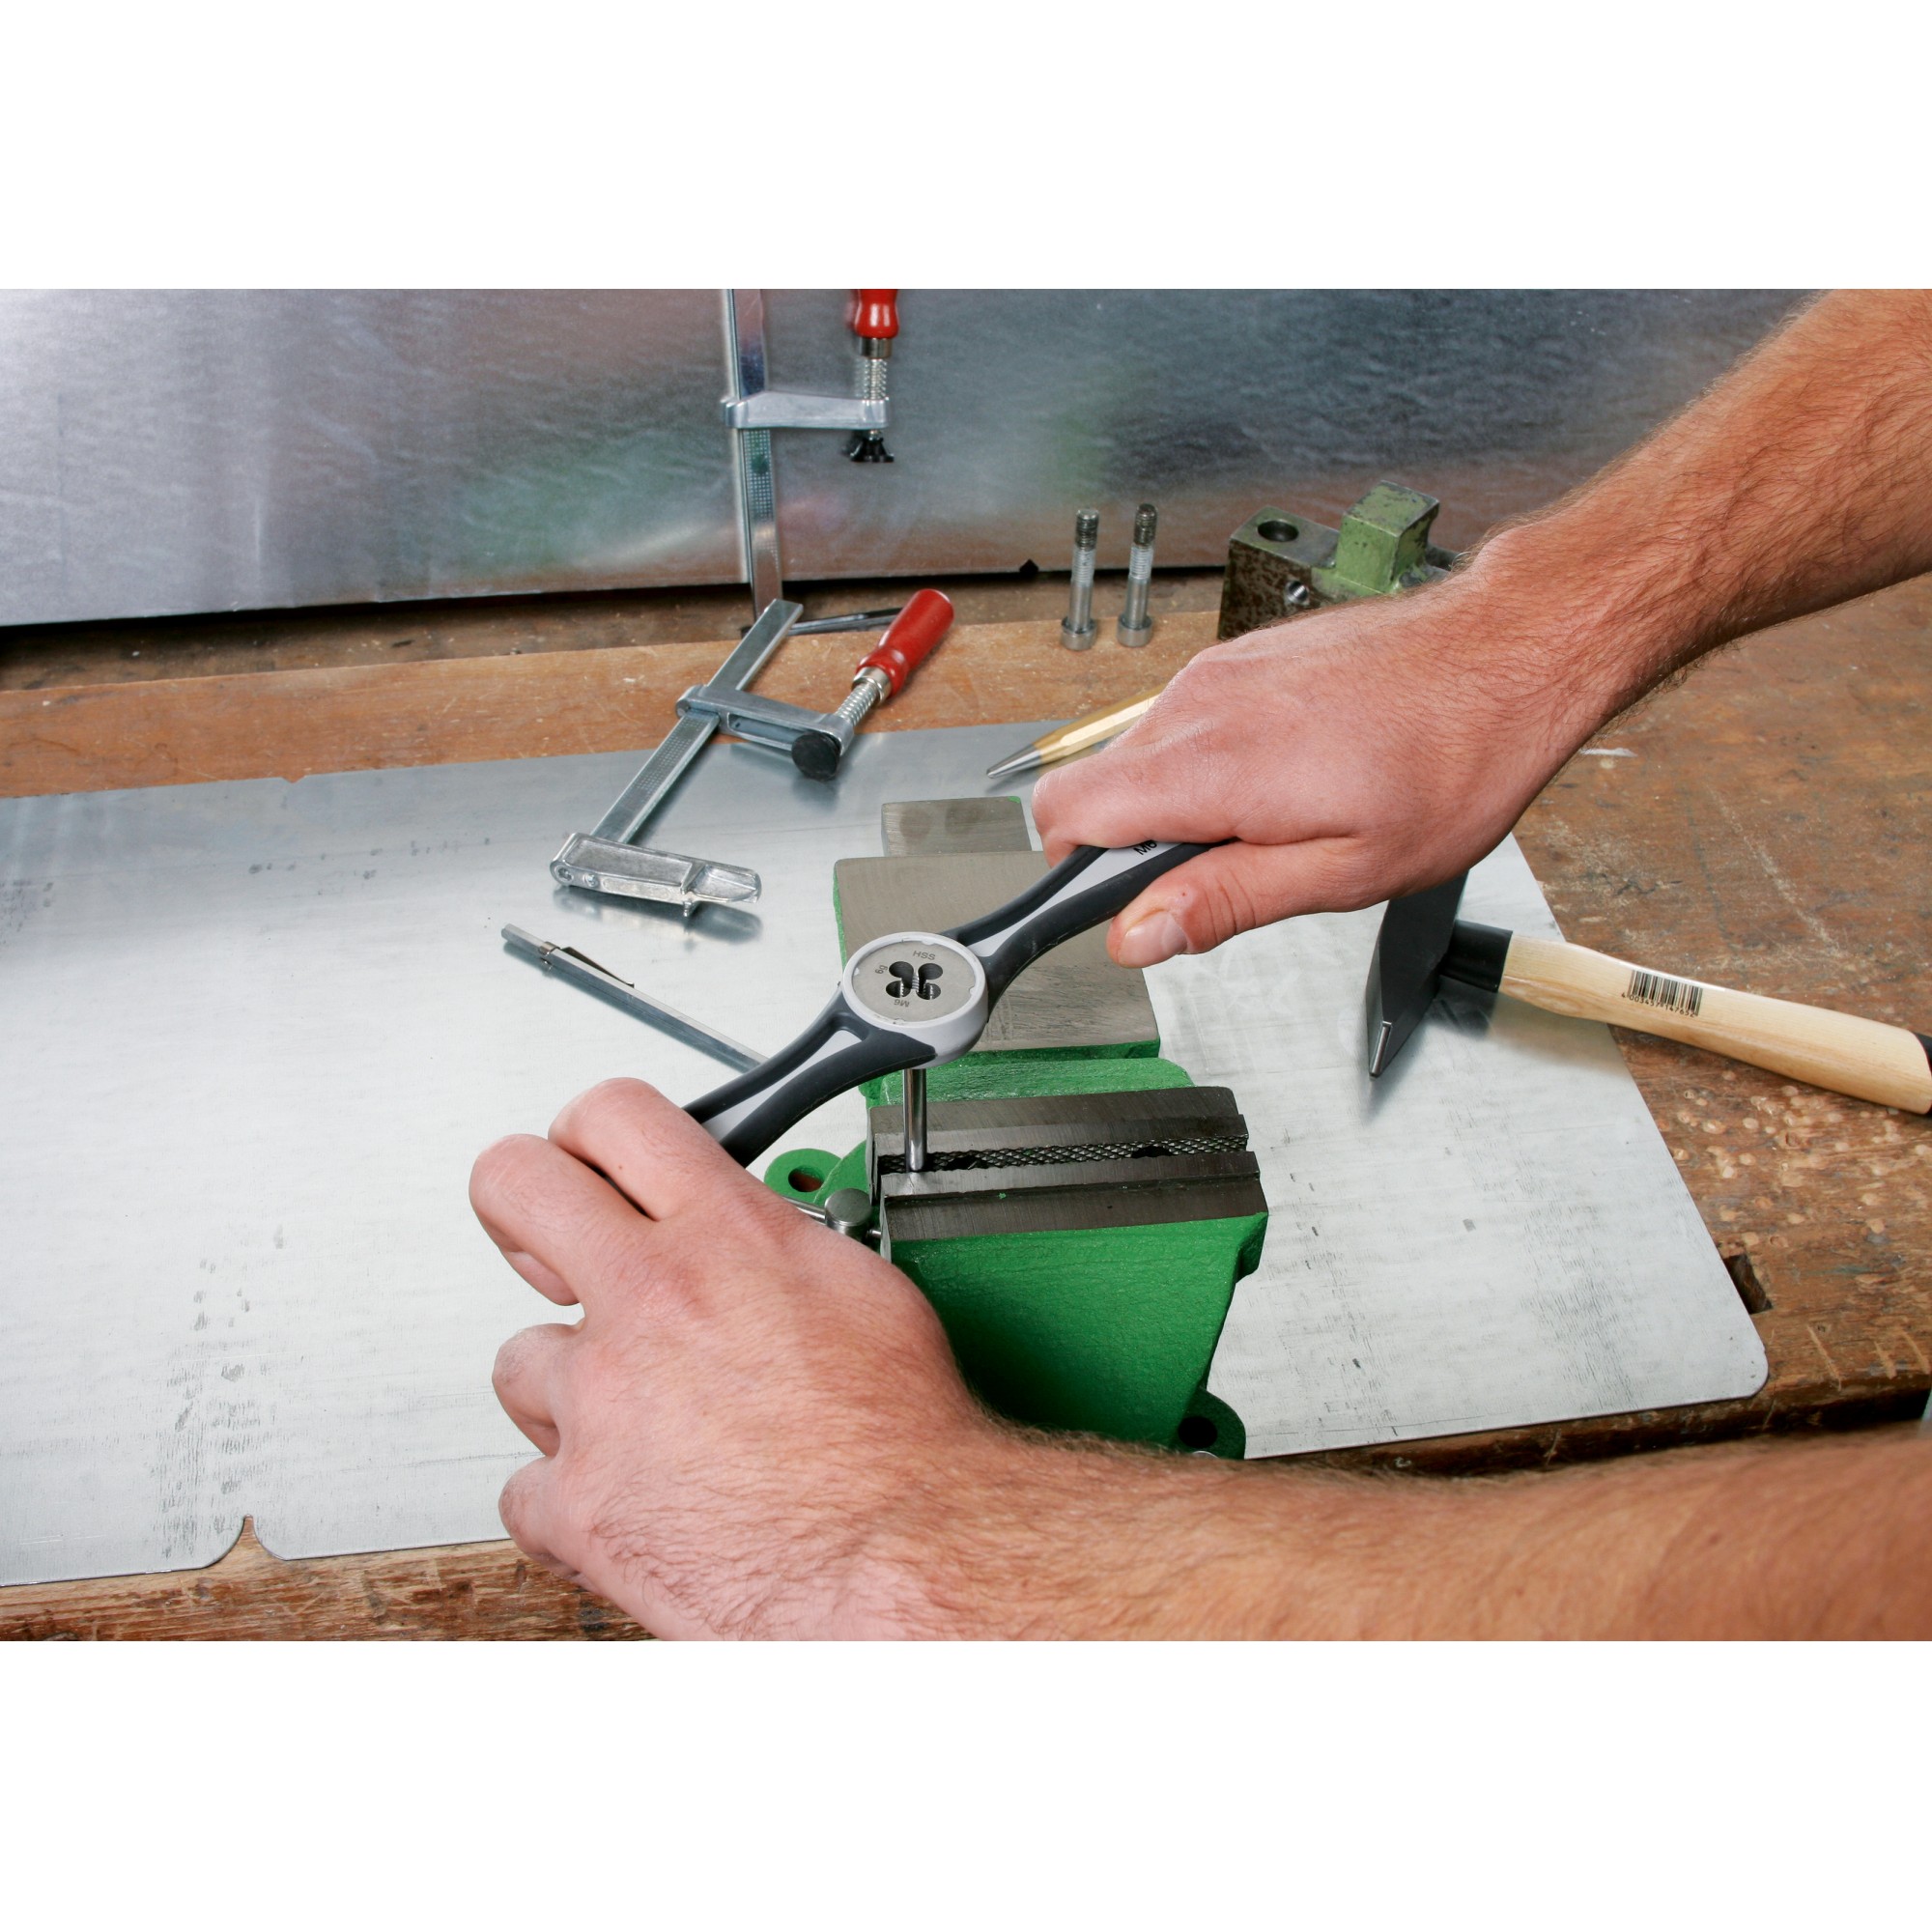


Triuso Qualitätswerkzeuge conforme alla DIN 360,
Varianti di prodotto
| Art.-Nr. | EAN-Nr. | VE1) | Min2) |
|---|---|---|---|
| SEHM25 | 4003457258853 | 3 | 3 |
| Articolo fuori catalogo, M2,5 | |||
| SEHM3 | 4003457258860 | 3 | 3 |
| M3 | |||
| SEHM4 | 4003457258877 | 3 | 3 |
| M4 | |||
| SEHM5 | 4003457258884 | 3 | 3 |
| M5 | |||
| SEHM6 | 4003457258891 | 3 | 3 |
| M6 | |||
| SEHM8 | 4003457258907 | 3 | 3 |
| M8 | |||
| SEHM10 | 4003457258914 | 3 | 3 |
| M10 | |||
| SEHM12 | 4003457258921 | 3 | 3 |
| M12 | |||
Art. N.: SEHM25 | EAN-Nr. 4003457258853
Articolo fuori catalogo, M2,5
Unità per confezione: 3
Quantità d'ordine minimo: 3
Art. N.: SEHM3 | EAN-Nr. 4003457258860
M3
Unità per confezione: 3
Quantità d'ordine minimo: 3
Art. N.: SEHM4 | EAN-Nr. 4003457258877
M4
Unità per confezione: 3
Quantità d'ordine minimo: 3
Art. N.: SEHM5 | EAN-Nr. 4003457258884
M5
Unità per confezione: 3
Quantità d'ordine minimo: 3
Art. N.: SEHM6 | EAN-Nr. 4003457258891
M6
Unità per confezione: 3
Quantità d'ordine minimo: 3
Art. N.: SEHM8 | EAN-Nr. 4003457258907
M8
Unità per confezione: 3
Quantità d'ordine minimo: 3
Art. N.: SEHM10 | EAN-Nr. 4003457258914
M10
Unità per confezione: 3
Quantità d'ordine minimo: 3
Art. N.: SEHM12 | EAN-Nr. 4003457258921
M12
Unità per confezione: 3
Quantità d'ordine minimo: 3
1) Unità per confezione
2) Quantità d'ordine minimo