 Deutsch
 Italiano
 Slovenski
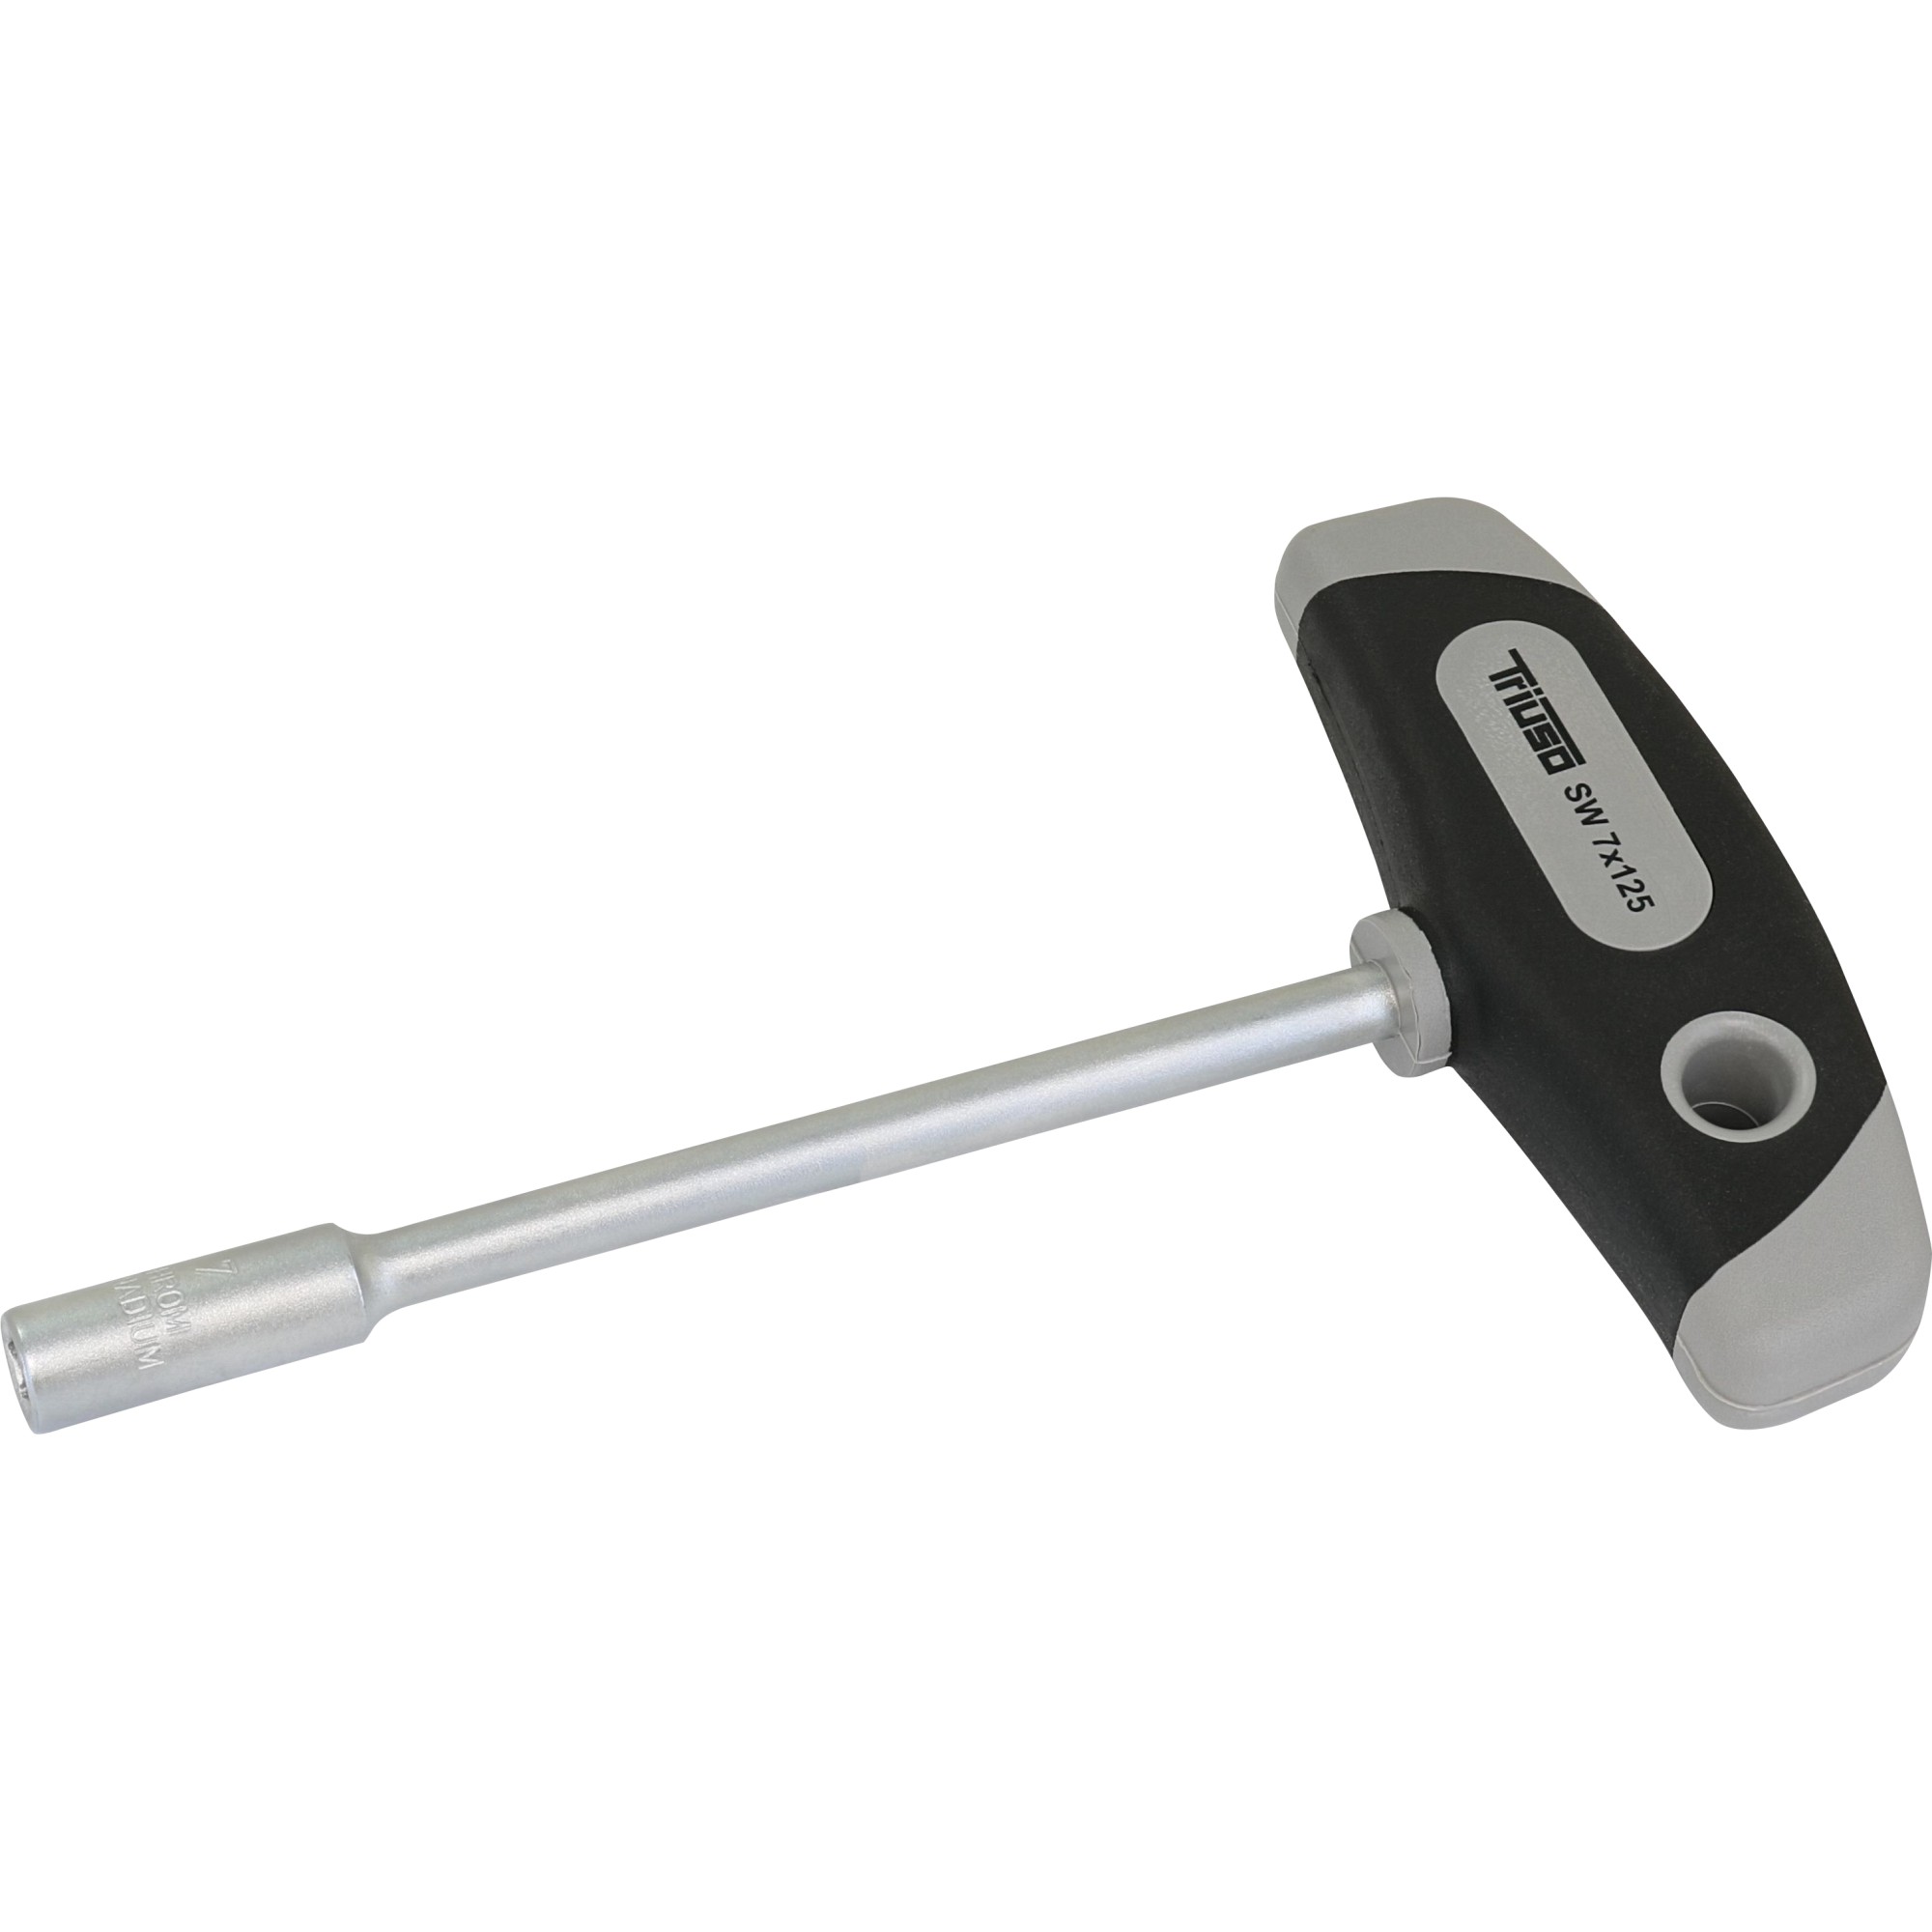
Socket spanner with T-handle, hexagonal, 125 mm


Triuso Qualitätswerkzeuge
Cross handle with ergonomic 2-component handle for effortless opening and closing of tight screws, blade: full-length, matt chrome-plated, made of high-alloy chrome-vanadium steel, handle: ergonomic multi-component handle with integrated soft zones made of high-quality plastic, blade drive based on DIN 475/2
Product variants
| Art.-Nr. | EAN-Nr. | VE1) | Min2) |
|---|---|---|---|
| STT07125 | 4003457251809 | 12 | 2 |
| 125 mm, SW7 / 125 mm | |||
| STT08125 | 4003457252929 | 12 | 2 |
| 125 mm, SW8 / 125 mm | |||
| STT10125 | 4003457253124 | 12 | 2 |
| 125 mm, SW10 / 125 mm | |||
| STT12125 | 4003457259683 | 12 | 2 |
| 125 mm, SW12 / 125 mm | |||
| STT13125 | 4003457259720 | 12 | 2 |
| 125 mm, SW13 / 125 mm | |||
Article no: STT07125 | EAN-Nr. 4003457251809
125 mm, SW7 / 125 mm
Packaging unit: 12
Minimum order amount: 2
Article no: STT08125 | EAN-Nr. 4003457252929
125 mm, SW8 / 125 mm
Packaging unit: 12
Minimum order amount: 2
Article no: STT10125 | EAN-Nr. 4003457253124
125 mm, SW10 / 125 mm
Packaging unit: 12
Minimum order amount: 2
Article no: STT12125 | EAN-Nr. 4003457259683
125 mm, SW12 / 125 mm
Packaging unit: 12
Minimum order amount: 2
Article no: STT13125 | EAN-Nr. 4003457259720
125 mm, SW13 / 125 mm
Packaging unit: 12
Minimum order amount: 2
1) Packing unit
2) Minimum order quantity